Author: eliaspradobusiness

  • Como integrar frameworks frontend como React com Django

    Como integrar frameworks frontend como React com Django

    Hoje em dia, é comum trabalhar com uma aplicação que separa o frontend do backend. E para isso, dois grandes nomes aparecem: Django no backend e React no frontend.

    Django é um framework poderoso que oferece uma robusta estrutura de backend, enquanto React é amplamente utilizado para construir interfaces dinâmicas e reativas no frontend.

    A pergunta é: como fazer esses dois mundos conversarem bem? Afinal, enquanto o Django se preocupa com bancos de dados, autenticação e regras de negócio, o React está mais interessado em manipular DOM e interações rápidas com o usuário.

    Neste artigo, vamos explorar o processo de integrar o React como frontend e o Django como backend. Vamos ver desde a configuração de um ambiente básico até a criação de uma API REST com Django e seu consumo por meio de uma aplicação React.

    Tudo isso com detalhes, exemplos de código e boas práticas que vão te ajudar a construir uma aplicação que tire o melhor dos dois frameworks.

    Arquiteturas de Integração: Monolito vs. Aplicações Separadas

    Quando pensamos em integrar React com Django, existem duas abordagens principais:

    1. Monolítica: O Django controla tudo, incluindo a entrega do frontend. Nesse caso, o React pode ser usado de forma mais limitada, talvez para melhorar a interatividade de alguns componentes específicos no frontend, mas sem ser uma SPA (Single Page Application) completa.
    2. Desacoplada (SPA): Aqui, o Django fica totalmente focado no backend, sendo responsável por fornecer uma API RESTful (usando Django REST Framework, por exemplo), enquanto o React lida exclusivamente com o frontend. Essa é a abordagem típica quando estamos falando de Single Page Applications (SPA).

    Qual escolher?

    A escolha entre essas duas arquiteturas depende do tipo de projeto que você está construindo:

    • Monolítica: Ótima para aplicações menores ou quando você deseja integrar interações mais simples, mantendo o poder dos templates Django.
    • Desacoplada (SPA): Ideal para aplicações mais complexas, onde o frontend precisa ser muito dinâmico e interativo. React pode cuidar das interações e renderizações do lado do cliente, enquanto Django gerencia as regras de negócio e a API.

    Como vamos tratar de uma integração mais completa, focaremos na segunda abordagem, criando uma aplicação desacoplada, onde o Django serve uma API REST e o React consome essa API para exibir dados no frontend.

    Configurando o Ambiente para Integração

    Agora que entendemos a arquitetura, vamos configurar o ambiente para integrar React e Django.

    Passo 1: Configurando o Django

    Primeiro, vamos criar um projeto Django. No terminal, execute o seguinte comando:

    django-admin startproject meu_projeto
    cd meu_projeto
    Bash

    Agora, vamos criar um app para lidar com nossa API, usando o Django REST Framework. Instale o Django REST Framework:

    pip install djangorestframework
    Bash

    Depois, no arquivo settings.py, adicione o rest_framework aos apps instalados:

    INSTALLED_APPS = [
        ...
        'rest_framework',
        'meu_app',  # Seu app para a API
    ]
    Python

    Agora, configure o Django REST Framework:

    REST_FRAMEWORK = {
        'DEFAULT_PERMISSION_CLASSES': [
            'rest_framework.permissions.AllowAny',
        ]
    }
    Python

    Passo 2: Configurando o React

    Vamos agora configurar o React. No diretório raiz do projeto (fora do diretório do Django), crie o projeto React:

    npx create-react-app frontend
    Bash

    Isso vai criar uma estrutura de projeto React. Esse diretório frontend será onde você irá desenvolver todo o frontend da aplicação, completamente separado do Django.

    Criando a API no Django

    Agora que temos o Django configurado, vamos construir uma API RESTful para servir os dados que o React vai consumir.

    Passo 1: Criando um Modelo Simples

    Vamos criar um modelo simples de Produto para exemplo. No arquivo models.py do seu app, adicione o seguinte:

    from django.db import models
    
    class Produto(models.Model):
        nome = models.CharField(max_length=100)
        preco = models.DecimalField(max_digits=10, decimal_places=2)
        descricao = models.TextField()
    
        def __str__(self):
            return self.nome
    Python

    Após isso, execute as migrações:

    python manage.py makemigrations
    python manage.py migrate
    Bash

    Passo 2: Criando a API com Django REST Framework

    Agora, vamos criar um serializer para nosso modelo. Crie um arquivo serializers.py e adicione:

    from rest_framework import serializers
    from .models import Produto
    
    class ProdutoSerializer(serializers.ModelSerializer):
        class Meta:
            model = Produto
            fields = '__all__'
    Python

    Depois disso, crie a view para a API no views.py:

    from rest_framework import viewsets
    from .models import Produto
    from .serializers import ProdutoSerializer
    
    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.all()
        serializer_class = ProdutoSerializer
    Python

    Por fim, adicione as rotas da API no urls.py do app:

    from django.urls import path, include
    from rest_framework.routers import DefaultRouter
    from .views import ProdutoViewSet
    
    router = DefaultRouter()
    router.register(r'produtos', ProdutoViewSet)
    
    urlpatterns = [
        path('api/', include(router.urls)),
    ]
    Python

    Passo 3: Configurando o django-cors-headers

    Quando integramos React e Django, especialmente em uma arquitetura desacoplada, onde o backend Django e o frontend React estão em servidores ou portas diferentes, precisamos habilitar o CORS (Cross-Origin Resource Sharing).

    Isso é necessário porque, por padrão, os navegadores bloqueiam requisições feitas de uma origem diferente daquela de onde o frontend foi carregado (uma medida de segurança chamada Same-Origin Policy).

    O que é CORS?

    CORS (Cross-Origin Resource Sharing) é um mecanismo que permite que uma aplicação frontend (por exemplo, React) faça requisições a um servidor backend (Django) que está em um domínio diferente.

    No nosso caso, o frontend React rodaria em uma origem como http://localhost:3000, enquanto o backend Django estaria em http://localhost:8000. Isso normalmente resultaria em um erro de CORS policy, bloqueando as requisições.

    Solução: Usando django-cors-headers

    Para permitir que o frontend React se comunique com o backend Django, precisamos instalar e configurar o pacote django-cors-headers. Ele adiciona os cabeçalhos necessários para que as requisições entre diferentes origens sejam permitidas.

    Passo 3.1: Instalando o django-cors-headers

    Primeiro, vamos instalar o pacote:

    pip install django-cors-headers
    Bash

    Passo 3.2: Configurando o django-cors-headers

    Agora, precisamos configurar o Django para usar o django-cors-headers. No arquivo settings.py, siga os seguintes passos:

    1. Adicione corsheaders na lista de INSTALLED_APPS:
    INSTALLED_APPS = [
        # Outros apps...
        'corsheaders', # <-- Aqui
        'rest_framework',
        'meu_app',
    ]
    Python
    1. Adicione o middleware do corsheaders antes do CommonMiddleware:
    MIDDLEWARE = [
        'corsheaders.middleware.CorsMiddleware',
        'django.middleware.common.CommonMiddleware',
        # Outros middlewares...
    ]
    Python
    1. Defina os domínios permitidos para fazer requisições à API Django. No caso do desenvolvimento, permitimos que o React rodando em localhost:3000 faça requisições:
    CORS_ALLOWED_ORIGINS = [
        "http://localhost:3000",
    ]
    Python

    Com essa configuração, permitimos que qualquer requisição vinda do React (no endereço http://localhost:3000) seja aceita pelo Django.

    Agora, sua API está pronta para ser consumida pelo React. Se você rodar o servidor Django (python manage.py runserver), pode acessar os produtos em http://localhost:8000/api/produtos/.

    Integração com React

    Agora que a API está pronta, vamos conectar o React a ela.

    Passo 1: Consumindo a API no React

    No projeto React, vamos usar o axios para fazer requisições à API Django. Primeiro, instale o axios:

    npm install axios
    Bash

    Agora, crie um componente para listar os produtos. No diretório src, crie um arquivo Produtos.js:

    import React, { useState, useEffect } from 'react';
    import axios from 'axios';
    
    const Produtos = () => {
      const [produtos, setProdutos] = useState([]);
    
      useEffect(() => {
        axios.get('http://localhost:8000/api/produtos/')
          .then(res => {
            setProdutos(res.data);
          })
          .catch(err => {
            console.log(err);
          });
      }, []);
    
      return (
        <div>
          <h1>Lista de Produtosh1>
          <ul>
            {produtos.map(produto => (
              <li key={produto.id}>{produto.nome} - R${produto.preco}li>
            ))}
          ul>
        div>
      );
    };
    
    export default Produtos;
    JavaScript

    Esse componente faz uma requisição à API Django e exibe a lista de produtos. Agora, basta adicionar o componente Produtos ao App.js do React:

    import React from 'react';
    import Produtos from './Produtos';
    
    function App() {
      return (
        <div className="App">
          <Produtos />
        div>
      );
    }
    
    export default App;
    JavaScript

    Rodando o projeto React (npm start), você verá a lista de produtos sendo exibida, consumida diretamente da API Django.

    Autenticação e Autorização

    Agora que a API está funcionando, você pode querer proteger certos endpoints. Vamos implementar autenticação com JWT (JSON Web Token).

    Passo 1: Instalando o Django REST Framework JWT

    Instale a biblioteca de autenticação JWT:

    pip install djangorestframework-simplejwt
    Bash

    Adicione as configurações no settings.py:

    REST_FRAMEWORK = {
        'DEFAULT_AUTHENTICATION_CLASSES': [
            'rest_framework_simplejwt.authentication.JWTAuthentication',
        ],
    }
    Python

    Adicione as rotas de autenticação JWT no urls.py do projeto:

    from rest_framework_simplejwt.views import (
        TokenObtainPairView,
        TokenRefreshView,
    )
    
    urlpatterns = [
        path('api/token/', TokenObtainPairView.as_view(), name='token_obtain_pair'),
        path('api/token/refresh/', TokenRefreshView.as_view(), name='token_refresh'),
    ]
    Python

    Agora, você pode fazer login via POST na rota /api/token/ e obter o token JWT. Esse token deve ser enviado nas requisições seguintes, no header Authorization: Bearer .

    Passo 2: Consumindo APIs Autenticadas no React

    No React, modifique o código de requisição para enviar o token JWT:

    axios.get('http://localhost:8000/api/produtos/', {
      headers: {
        'Authorization': `Bearer ${localStorage.getItem('token')}`
      }
    })
    .then(res => setProdutos(res.data))
    .catch(err => console.log(err));
    JavaScript

    Servindo o React com Django (caso você queira)

    Quando for para produção, você pode servir o build do React diretamente no Django. Para isso, rode o comando npm run build no diretório React, que criará uma pasta build.

    No Django, crie uma view simples para servir o React:

    from django.shortcuts import render
    
    def index(request):
        return render(request, 'index.html')
    Python

    No urls.py do projeto Django, adicione:

    from django.urls import path
    from .views import index
    
    urlpatterns = [
        path('', index),
    ]
    Python

    Coloque os arquivos de build do React dentro de uma pasta templates no Django. Isso permitirá que o Django sirva o frontend React em produção.

    Melhores Práticas para Integração Django + React

    Algumas boas práticas incluem:

    1. Mantenha o frontend e o backend bem separados: Evite misturar lógica de backend no frontend e vice-versa. Isso facilita a manutenção e evolução do projeto.
    2. Use ferramentas de build automatizado: Ferramentas como Webpack podem ajudar a automatizar o processo de build e minificação do React.
    3. Autenticação segura: Sempre valide os tokens JWT e use HTTPS em produção para garantir a segurança da aplicação.
    4. Versionamento da API: Quando sua aplicação crescer, versionar a API garantirá que as mudanças não quebrem o frontend.

    Conclusão

    Integrar React com Django permite que você tire proveito do poder de cada framework. O Django lida com o backend e a lógica de negócios, enquanto o React garante uma interface de usuário rápida e responsiva.

    Ao seguir as práticas mostradas aqui, você pode criar uma aplicação escalável e bem organizada, que aproveita o melhor dos dois mundos.

    Ao final, React e Django, quando bem integrados, funcionam em harmonia, oferecendo uma experiência robusta tanto para o desenvolvedor quanto para o usuário final. Afinal, a verdadeira mágica acontece quando frontend e backend trabalham juntos para entregar uma aplicação completa.
  • Internacionalização e Localização | Disponibilizando seu projeto Django em vários idiomas

    Internacionalização e Localização | Disponibilizando seu projeto Django em vários idiomas

    Você desenvolveu uma aplicação Django incrível, e está pronto para lançá-la no mundo. Mas, antes de apertar o botão “Publicar”, surge uma questão: e se o seu público for global?

    As pessoas ao redor do mundo falam diferentes idiomas, têm diferentes formatos de data, hora, moeda… Enfim, seu projeto precisa ser internacionalizado para atender a essa demanda.

    A boa notícia é que o Django já vem preparado para te ajudar com isso. Com alguns ajustes, você pode garantir que sua aplicação estará disponível em vários idiomas e ajustará automaticamente os formatos de data, hora e números de acordo com a localização do usuário.

    Neste artigo, vamos explorar as melhores práticas e ferramentas do Django para internacionalização (i18n) e localização (l10n), mostrando como configurar seu projeto para suportar múltiplos idiomas e formatos regionais.

    Vamos cobrir desde o básico da configuração até detalhes sobre tradução de templates, URLs e o uso de middleware para seleção automática de idioma. Tudo isso, claro, com exemplos de código prático e explicações claras.

    O que é Internacionalização e Localização?

    Antes de começarmos com as configurações, vamos esclarecer rapidamente dois termos que são frequentemente usados, mas que às vezes geram confusão: internacionalização (i18n) e localização (l10n).

    • Internacionalização (i18n) é o processo de preparar uma aplicação para suportar múltiplos idiomas e formatos regionais, sem precisar reescrever a aplicação do zero. Basicamente, você prepara o terreno para que a localização seja possível.
    • Localização (l10n) é a adaptação da sua aplicação para um idioma ou região específicos. Isso inclui tradução de textos, formatação de datas, horas, moedas e até ajustes culturais (como o formato de endereços ou a ordem de nomes).

    Então, se você quer que seu projeto Django seja acessível para usuários em diferentes países, precisa garantir que ele esteja bem internacionalizado e localizado.

    Configurando Internacionalização no Django

    O primeiro passo para habilitar a internacionalização no Django é ajustar algumas configurações no arquivo settings.py. O Django já tem suporte embutido para i18n e l10n, então a configuração é bastante simples.

    Passo 1: Ativando a Internacionalização

    No arquivo settings.py, você encontrará algumas configurações importantes para i18n e l10n. Certifique-se de que as opções abaixo estão definidas corretamente:

    # Habilita a internacionalização
    USE_I18N = True
    
    # Habilita a localização (formatos de data, hora, moeda, etc.)
    USE_L10N = True
    
    # Define se a aplicação deve ajustar automaticamente o fuso horário
    USE_TZ = True
    Python

    Passo 2: Definindo o Idioma Padrão

    Agora, você precisa definir o idioma padrão da sua aplicação, aquele que será usado caso o idioma do usuário não seja suportado. No Django, isso é feito com a configuração LANGUAGE_CODE. Para um site em português, por exemplo:

    LANGUAGE_CODE = 'pt-br'
    Python

    Passo 3: Definindo o Time Zone

    Se o seu projeto lida com dados de datas e horas, é importante definir o fuso horário correto para a aplicação. Isso é feito com a configuração TIME_ZONE. Um exemplo para o Brasil:

    TIME_ZONE = 'America/Sao_Paulo'
    Python

    Agora que configuramos o básico da internacionalização no Django, vamos ver como traduzir textos e trabalhar com múltiplos idiomas.

    Usando o Sistema de Tradução do Django

    O Django possui um sistema de tradução muito eficiente, que permite que você marque partes do seu código para tradução, e depois gere arquivos de tradução que podem ser editados por tradutores ou por você mesmo.

    Marcando Strings para Tradução

    No Django, você pode marcar qualquer string que apareça no código para tradução usando a função gettext ou gettext_lazy. A função gettext traduz a string imediatamente, enquanto gettext_lazy adia a tradução até que seja necessária (útil em casos onde a tradução pode mudar com base no contexto, como nos modelos).

    Aqui está um exemplo simples de como marcar uma string para tradução em uma view:

    from django.utils.translation import gettext as _
    
    def minha_view(request):
        mensagem = _("Bem-vindo ao meu site!")
        return render(request, 'minha_template.html', {'mensagem': mensagem})
    Python

    O gettext retorna a string traduzida com base no idioma atual do usuário.

    Marcando Strings no Modelo

    Se você estiver traduzindo campos de um modelo, é uma boa prática usar gettext_lazy, pois a tradução pode ser adiada até o momento em que for exibida:

    from django.utils.translation import gettext_lazy as _
    from django.db import models
    
    class Produto(models.Model):
        nome = models.CharField(max_length=100, verbose_name=_("Nome do Produto"))
        descricao = models.TextField(verbose_name=_("Descrição"))
    Python

    Gerando Arquivos de Tradução

    Uma vez que suas strings estão marcadas para tradução, você precisa gerar os arquivos .po que armazenam as traduções. O Django oferece um comando para isso:

    django-admin makemessages -l es
    Bash

    Este comando cria um arquivo .po na pasta locale/es/LC_MESSAGES/, onde es representa o código do idioma espanhol.

    Tradução de Templates

    Além de marcar strings no código, você também precisará traduzir textos que estão nos templates HTML da sua aplicação.

    Usando {% trans %} e {% blocktrans %}

    No Django, você pode usar a tag {% trans %} para traduzir texto diretamente nos templates:

    <p>{% trans "Bem-vindo ao meu site!" %}</p>
    Bash

    Para blocos de texto maiores ou com variáveis dinâmicas, você pode usar {% blocktrans %}:

    {% blocktrans %}
        Olá {{ usuario.nome }}, seja bem-vindo ao meu site!
    {% endblocktrans %}
    Bash

    Isso garante que todo o bloco seja traduzido corretamente, incluindo variáveis dinâmicas.

    Tradução de URLs

    No Django, também é possível configurar URLs para que elas respeitem o idioma do usuário. Para isso, usamos a função i18n_patterns no arquivo urls.py.

    Aqui está um exemplo de como configurar URLs que são traduzidas com base no idioma selecionado:

    from django.conf.urls.i18n import i18n_patterns
    from django.urls import path
    from . import views
    
    urlpatterns = i18n_patterns(
        path('about/', views.sobre, name='sobre'),
        path('contact/', views.contato, name='contato'),
    )
    Python

    Com isso, as URLs serão automaticamente ajustadas para o idioma do usuário.

    Gerenciando Arquivos de Tradução

    À medida que seu projeto cresce, você precisará manter os arquivos de tradução atualizados. Para isso, o Django oferece comandos para gerenciar esses arquivos de forma prática.

    Atualizando Arquivos de Tradução

    Sempre que adicionar novas strings ao seu projeto, você precisará atualizar os arquivos .po. Isso é feito com o comando:

    django-admin makemessages -a
    Bash

    Isso atualiza todos os arquivos .po com as novas strings que foram marcadas para tradução.

    Compilando Arquivos de Tradução

    Depois de editar os arquivos .po, você precisa compilá-los para gerar os arquivos .mo, que o Django usa para aplicar as traduções. Isso é feito com o seguinte comando:

    django-admin compilemessages
    Bash

    Testando a Internacionalização

    Depois de configurar suas traduções, você precisará testá-las. Isso pode ser feito facilmente alterando o idioma do projeto temporariamente para ver como as traduções aparecem.

    Alterando o Idioma Temporariamente

    Uma forma simples de testar as traduções é mudando o idioma da aplicação no arquivo settings.py:

    LANGUAGE_CODE = 'es'
    Bash

    Com isso, você verá como a aplicação se comporta no idioma espanhol, por exemplo.

    Localização de Formatos de Data, Hora e Moeda

    Além de traduzir texto, você também precisará adaptar a formatação de datas, horas, moedas e outros valores numéricos para o local do usuário.

    Formatando Datas e Horas

    O Django ajusta automaticamente os formatos de data e hora com base no idioma do usuário. No entanto, você pode forçar formatações específicas usando o filtro date nos templates:

    <p>{% now "j F Y" %}</p>
    Bash

    Isso exibirá a data atual formatada de acordo com o idioma ativo.

    Formatando Moedas e Números

    Para formatar números e moedas, você pode usar o filtro localize do Django:

    <p>{{ preco|localize }}

    Bash

    Isso ajustará a exibição do valor preco com base no formato numérico do país do usuário.

    Aplicando Middleware de Tradução

    O LocaleMiddleware é responsável por detectar automaticamente o idioma do usuário e aplicar as traduções corretas.

    Configurando o LocaleMiddleware

    Para garantir que o idioma seja detectado corretamente, adicione o LocaleMiddleware à sua lista de middlewares no settings.py:

    MIDDLEWARE = [
        # Outros middlewares...
        'django.middleware.locale.LocaleMiddleware',
    ]
    Bash

    O LocaleMiddleware tenta detectar o idioma baseado em vários fatores, como cookies, sessões e cabeçalhos HTTP.

    Melhores Práticas para Internacionalização e Localização no Django

    Aqui estão algumas dicas para garantir que sua aplicação seja internacionalizada e localizada de forma eficiente:

    1. Organize seus arquivos de tradução: Mantenha os arquivos .po organizados e atualizados para garantir que todas as strings estejam devidamente traduzidas.
    2. Teste em diferentes idiomas: Teste sua aplicação em todos os idiomas suportados antes de lançá-la. Isso ajuda a evitar erros de tradução ou formatação.
    3. Evite traduzir código: Traduza apenas strings visíveis para o usuário final. Não tente traduzir mensagens de log ou variáveis internas do código.
    4. Considere a performance: Quando trabalhar com vários idiomas, lembre-se de testar a performance da aplicação. Cache pode ser uma solução útil para evitar problemas de performance relacionados a múltiplas traduções.

    Conclusão

    A internacionalização e localização são passos essenciais para tornar sua aplicação Django acessível para usuários em diferentes partes do mundo.

    Ao seguir as melhores práticas discutidas aqui, você garantirá que seu projeto esteja bem preparado para lidar com múltiplos idiomas e formatos regionais.

    Neste artigo, cobrimos desde a configuração básica de i18n/l10n no Django, até a tradução de templates, URLs e como lidar com diferentes formatos de data, hora e moeda.

    Além disso, vimos como usar o LocaleMiddleware para detectar automaticamente o idioma do usuário e como manter suas traduções organizadas e atualizadas.

  • Melhores Práticas de Segurança no Django

    Melhores Práticas de Segurança no Django

    A segurança de aplicações web não é opcional. Não adianta você construir uma aplicação Django incrível se ela estiver cheia de brechas de segurança.

    Afinal, não importa quão boa seja a experiência do usuário, se os dados dele vazarem ou a aplicação for derrubada por um ataque, você terá sérios problemas.

    Em um mundo onde ataques de hackers estão se tornando cada vez mais comuns e sofisticados, garantir que sua aplicação esteja protegida contra vulnerabilidades é essencial.

    O Django já vem com uma série de proteções embutidas que te ajudam a manter a aplicação segura. Mas, como com qualquer framework, a segurança também depende de como você implementa e configura seu projeto.

    Pequenos deslizes na configuração podem abrir portas para problemas como SQL Injection, XSS (Cross-Site Scripting), CSRF (Cross-Site Request Forgery), entre outros.

    Neste artigo, vamos explorar as melhores práticas de segurança para garantir que seu projeto Django esteja protegido contra as vulnerabilidades mais comuns. Vamos abordar desde configurações básicas no arquivo settings.py, até medidas mais avançadas, como a implementação de autenticação multifator (2FA) e o uso de HTTPS.

    Proteção Contra CSRF (Cross-Site Request Forgery)

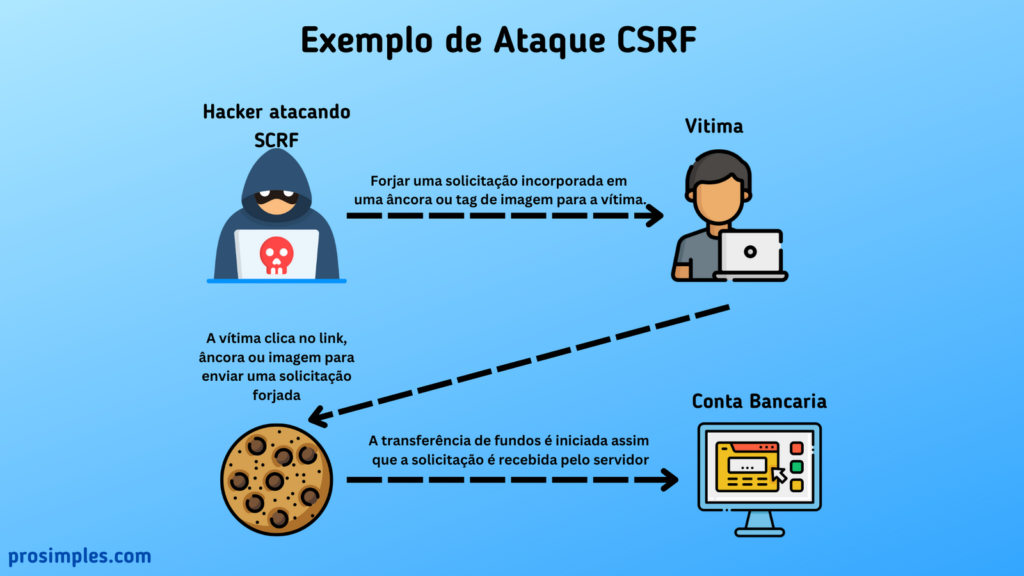
    Se você já mexeu com Django, provavelmente já ouviu falar do CSRF. O Cross-Site Request Forgery é um tipo de ataque onde um usuário mal-intencionado tenta executar ações em nome de outro usuário, sem o seu conhecimento.

    O Django lida com isso usando tokens CSRF, que basicamente garantem que o formulário enviado foi realmente gerado pela aplicação.

    Como o Django protege contra CSRF

    Por padrão, o Django já aplica proteção contra CSRF em todas as requisições POST. Isso é feito automaticamente para todas as views que envolvem formulários. O framework insere um token CSRF em cada formulário e valida esse token quando o formulário é enviado.

    Aqui está um exemplo básico de como um formulário protegido por CSRF se parece:

    <form method="post">
        {% csrf_token %}
        <input type="text" name="username" placeholder="Nome de usuário">
        <input type="submit" value="Enviar">
    form>
    Python

    A mágica acontece com o {% csrf_token %}, que gera o token e garante que o formulário seja legítimo. Sem esse token, o Django irá rejeitar a requisição.

    Configurando Proteção CSRF em APIs

    Se você está construindo uma API RESTful, o CSRF pode não ser útil, já que a autenticação normalmente é feita via tokens ou outros métodos.

    No entanto, caso sua API esteja lidando com requisições baseadas em cookies, é importante garantir que o CSRF esteja habilitado.

    No Django Rest Framework, você pode usar o seguinte código para desativar CSRF apenas em views específicas:

    from rest_framework.decorators import api_view
    from rest_framework.response import Response
    from django.views.decorators.csrf import csrf_exempt
    
    @csrf_exempt
    @api_view(['POST'])
    def minha_view(request):
        return Response({"mensagem": "Esta view não requer CSRF"})
    Python

    Proteção Contra XSS (Cross-Site Scripting)

    XSS, ou Cross-Site Scripting, é um tipo de ataque onde scripts maliciosos são injetados em páginas web. Esses scripts podem roubar dados do usuário, como cookies de sessão, ou até mesmo modificar o conteúdo exibido.

    Como o Django protege contra XSS

    Felizmente, o Django automaticamente escapa o conteúdo exibido nas templates. Isso significa que, se você estiver exibindo dados que vêm de uma fonte externa (como entradas de um formulário), o Django impedirá que qualquer script malicioso seja executado. Aqui está um exemplo:

    <p>{{ user_input }}p>
    Python

    Se o user_input contiver algo como , o Django o exibirá como texto, e não como código executável, prevenindo o ataque.

    Evitando XSS em formulários

    Se por algum motivo você precisar exibir dados sem escapar (o que raramente é necessário), o Django oferece a tag safe. No entanto, use com cuidado, pois você estará desativando a proteção:

    <p>{{ user_input|safe }}p>
    Python

    Uma boa prática é evitar o uso de safe, a menos que você tenha certeza absoluta de que o dado que está exibindo é seguro.

    Proteção Contra SQL Injection

    O famoso SQL Injection é um dos ataques mais antigos, mas continua sendo um dos mais perigosos. Se um invasor conseguir injetar código SQL malicioso na sua aplicação, ele poderá obter acesso a dados sensíveis, modificar o banco de dados ou até mesmo derrubar sua aplicação.

    Como o Django previne SQL Injection

    O Django ORM já faz um ótimo trabalho protegendo sua aplicação contra SQL Injection, pois ele usa queries parametrizadas por padrão. Isso significa que você nunca precisa concatenar strings SQL manualmente, o que previne a injeção de código.

    Veja um exemplo de uma query comum:

    User.objects.filter(username='admin')
    Python

    O ORM do Django transforma essa query em uma instrução SQL segura, onde os valores são tratados como parâmetros e não como parte do código SQL. No entanto, se você estiver usando RawSQL, deve tomar cuidado extra.

    Quando usar consultas SQL brutas

    Se por algum motivo você precisar usar SQL bruto (e às vezes isso é inevitável), sempre use consultas parametrizadas:

    from django.db import connection
    
    def get_users_by_email(email):
        with connection.cursor() as cursor:
            cursor.execute("SELECT * FROM auth_user WHERE email = %s", [email])
            return cursor.fetchall
    Python

    Aqui, %s é o marcador de posição, e os valores são passados separadamente, prevenindo injeção de SQL.

    Configurações de Segurança no settings.py

    O arquivo settings.py é o coração da sua aplicação Django, e se configurado incorretamente, pode deixar sua aplicação exposta a vulnerabilidades. Aqui estão algumas configurações cruciais que você deve garantir que estejam configuradas corretamente.

    Nunca deixe o DEBUG ativado em produção. Quando DEBUG = True, o Django exibe detalhes sobre erros diretamente no navegador, o que pode expor informações sensíveis sobre sua aplicação.

    DEBUG = False
    Python

    ALLOWED_HOSTS

    Essa configuração define quais domínios podem acessar sua aplicação. Não deixe isso em branco em produção ou com valor “*”. Adicione explicitamente os domínios autorizados:

    ALLOWED_HOSTS = ['meusite.com', 'www.meusite.com']
    Python

    SECURE_SSL_REDIRECT

    Sempre que possível, use HTTPS para garantir que os dados trocados entre o cliente e o servidor sejam criptografados. Para forçar o uso de HTTPS, ative SECURE_SSL_REDIRECT:

    SECURE_SSL_REDIRECT = True
    Python

    SECURE_HSTS_SECONDS

    Outra medida importante para garantir o uso de HTTPS é habilitar o HTTP Strict Transport Security (HSTS). Isso força os navegadores a sempre usar HTTPS para acessar sua aplicação:

    SECURE_HSTS_SECONDS = 31536000  # Um ano
    SECURE_HSTS_INCLUDE_SUBDOMAINS = True
    SECURE_HSTS_PRELOAD = True
    Python

    SECURE_BROWSER_XSS_FILTER e X-Content-Type-Options

    Essas duas configurações ajudam a prevenir ataques XSS e garantem que o navegador não execute código malicioso inadvertidamente:

    SECURE_BROWSER_XSS_FILTER = True
    X_CONTENT_TYPE_OPTIONS = 'nosniff'
    Python

    X-Frame-Options

    Essa configuração impede que sua aplicação seja carregada em um iframe, prevenindo ataques de clickjacking:

    X_FRAME_OPTIONS = 'DENY'
    Python

    Gerenciamento de Senhas e Autenticação

    O gerenciamento de senhas e autenticação é uma parte crítica da segurança da sua aplicação Django. Aqui estão algumas boas práticas:

    Usando um sistema seguro de armazenamento de senhas

    O Django já vem configurado com algoritmos seguros para armazenar senhas. No entanto, você pode reforçar a segurança ajustando os hashers usados:

    PASSWORD_HASHERS = [
        'django.contrib.auth.hashers.Argon2PasswordHasher',
        'django.contrib.auth.hashers.PBKDF2PasswordHasher',
        'django.contrib.auth.hashers.PBKDF2SHA1PasswordHasher',
        'django.contrib.auth.hashers.BCryptSHA256PasswordHasher',
    ]
    Python

    Utilizando django-axes para limitar tentativas de login

    O django-axes é uma excelente ferramenta para limitar o número de tentativas de login falhas e prevenir força bruta:

    pip install django-axes
    Python

    Em seguida, adicione-o ao seu settings.py:

    INSTALLED_APPS = [
        # Outros apps...
        'axes',
    ]
    
    MIDDLEWARE = [
        # Outros middlewares...
        'axes.middleware.AxesMiddleware',
    ]
    
    AXES_FAILURE_LIMIT = 5  # Número máximo de tentativas de login
    Python

    Autenticação multifator (2FA)

    Implementar autenticação multifator é uma das maneiras mais seguras de proteger contas de usuários. Existem pacotes como o django-otp que facilitam a adição de 2FA ao Django:

    pip install django-otp
    Python

    Após configurar o django-otp, você poderá adicionar um segundo fator de autenticação, como códigos temporários enviados por SMS ou aplicativos de autenticação.

    Implementando HTTPS corretamente

    Se você ainda não está usando HTTPS em sua aplicação Django, está correndo riscos desnecessários. O HTTPS garante que os dados transmitidos entre o cliente e o servidor sejam criptografados, prevenindo que terceiros interceptem informações sensíveis.

    Certificados SSL

    Hoje em dia, obter um certificado SSL é fácil, e você pode até usar o Let’s Encrypt, que oferece certificados SSL gratuitos. Aqui está um exemplo básico de como configurar o HTTPS em um servidor usando Nginx:

    server {
        listen 443 ssl;
        server_name meusite.com;
    
        ssl_certificate /etc/letsencrypt/live/meusite.com/fullchain.pem;
        ssl_certificate_key /etc/letsencrypt/live/meusite.com/privkey.pem;
    
        # Outros ajustes...
    }
    Python

    Manutenção de Dependências e Pacotes de Terceiros

    Muitas vulnerabilidades surgem de pacotes de terceiros desatualizados. Manter suas dependências atualizadas é uma das formas mais simples de garantir a segurança da sua aplicação.

    Usando pip-audit para verificar vulnerabilidades

    O pip-audit é uma ferramenta que varre suas dependências em busca de vulnerabilidades conhecidas. Para usá-lo, basta instalar:

    pip install pip-audit
    pip-audit
    Python

    Isso vai te dar uma lista de pacotes que precisam ser atualizados ou que possuem vulnerabilidades conhecidas.

    Mantendo dependências atualizadas

    Usar ferramentas como Dependabot para monitorar e atualizar automaticamente suas dependências é uma ótima prática. Isso garante que você sempre estará rodando versões seguras das bibliotecas de terceiros.

    Controle de Acesso e Permissões

    O controle de acesso correto é essencial para garantir que apenas usuários autorizados possam executar determinadas ações ou acessar recursos sensíveis.

    Usando Decorators de Autenticação

    O Django oferece decorators como @login_required e @permission_required para garantir que apenas usuários autenticados ou com as permissões necessárias possam acessar determinadas views:

    from django.contrib.auth.decorators import login_required
    
    @login_required
    def minha_view_protegida(request):
        # Lógica da view
        pass
    Python

    Proteção de APIs REST

    Se você está construindo uma API com o Django Rest Framework (DRF), certifique-se de usar as classes de permissão para controlar o acesso:

    from rest_framework.permissions import IsAuthenticated
    from rest_framework.views import APIView
    
    class MinhaAPI(APIView):
        permission_classes = [IsAuthenticated]
    
        def get(self, request):
            return Response({"mensagem": "Você está autenticado!"})
    Python

    Logs de Segurança e Monitoramento

    Monitorar eventos de segurança e registrar logs detalhados sobre tentativas de ataque pode ajudar a identificar e prevenir problemas antes que eles se tornem graves.

    Habilitando logs de segurança

    No settings.py, configure o Django para registrar eventos de segurança em um arquivo de log:

    LOGGING = {
        'version': 1,
        'disable_existing_loggers': False,
        'handlers': {
            'file': {
                'level': 'DEBUG',
                'class': 'logging.FileHandler',
                'filename': '/path/to/django_security.log',
            },
        },
        'loggers': {
            'django.security': {
                'handlers': ['file'],
                'level': 'DEBUG',
                'propagate': True,
            },
        },
    }
    Python

    Conclusão

    A segurança de aplicações web deve ser tratada como uma prioridade, e isso não é diferente com projetos Django. Felizmente, o Django já vem com uma série de proteções embutidas que cobrem a maioria dos cenários de ataque mais comuns, mas cabe ao desenvolvedor garantir que essas ferramentas sejam usadas corretamente.

    Neste artigo, cobrimos as principais vulnerabilidades que podem afetar um projeto Django, como CSRF, XSS, SQL Injection e falhas em permissões, além de abordarmos como configurar corretamente o arquivo settings.py para proteger a aplicação em produção.

    A melhor abordagem para garantir que sua aplicação esteja segura é revisar constantemente o código, manter dependências atualizadas e estar sempre atento a novas vulnerabilidades que possam surgir. No final das contas, uma aplicação segura é aquela que permite que você durma tranquilo à noite, sabendo que seus usuários e dados estão protegidos.

    E, claro, lembre-se: a segurança nunca é um trabalho concluído – é um processo contínuo.

  • Django Channels | Trabalhando com WebSockets e recursos assíncronos para recursos em tempo real

    Django Channels | Trabalhando com WebSockets e recursos assíncronos para recursos em tempo real

    Imagine que você tem uma aplicação Django rodando tranquilamente, lidando com requisições HTTP de forma tradicional. Mas, de repente, surge a necessidade de um recurso em tempo real: talvez um chat ao vivo, notificações em tempo real ou uma aplicação que precisa de atualizações dinâmicas sem que o usuário recarregue a página.

    Para a maioria dos desenvolvedores, o primeiro pensamento é: “Como eu vou fazer isso com o Django? O Django não foi feito para isso!”. E aí, você descobre o Django Channels.

    django channels

    O Django Channels expande o Django tradicional, permitindo que você trabalhe com protocolos como WebSockets, HTTP2, e até mesmo com tarefas de longa duração, utilizando recursos assíncronos. Isso significa que agora você pode criar aplicações que funcionam em tempo real, integrando-as ao seu projeto Django já existente.

    WebSockets, ao contrário de HTTP, permitem uma comunicação bidirecional entre o servidor e o cliente. Em vez de esperar que o cliente faça uma requisição para receber os dados, com WebSockets, o servidor pode enviar informações diretamente para o cliente assim que algo acontece.

    É como se o servidor tivesse um telefone e pudesse ligar para o cliente assim que necessário, sem esperar o cliente ligar primeiro. No contexto de recursos em tempo real, isso é essencial.

    E é aqui que começa a diversão. Vamos ver como o Django Channels permite usar esses recursos em tempo real de forma eficiente e integrada.

    Entendendo a Arquitetura do Django Channels

    Antes de colocarmos a mão na massa com código, precisamos entender o básico da arquitetura do Django Channels. Tradicionalmente, o Django trabalha com o WSGI (Web Server Gateway Interface), que serve para lidar com requisições HTTP.

    O WSGI é ótimo para requisições síncronas e baseadas em requisição/resposta, mas não foi projetado para lidar com coisas como WebSockets ou tarefas assíncronas. Para resolver esse problema, o ASGI (Asynchronous Server Gateway Interface) foi introduzido.

    O ASGI é uma evolução do WSGI. Ele permite que aplicações Django lidem com requisições assíncronas, além de suportar outros tipos de protocolos, como WebSockets. Quando você usa o Django Channels, está usando o ASGI em vez do tradicional WSGI.

    Por que o Django precisou do ASGI?

    Quando o Django foi lançado, a web era basicamente síncrona. Cada requisição era independente, e o servidor respondia com os dados necessários. Agora, com a popularização de aplicativos em tempo real, como chats e notificações instantâneas, o Django precisava evoluir para lidar com essa nova demanda.

    O ASGI permitiu que o Django expandisse suas capacidades para lidar com comunicação bidirecional e tarefas que exigem que o servidor fique “escutando” o cliente de forma contínua.

    Então, se você quer que seu projeto Django lide com WebSockets, tarefas em segundo plano, ou qualquer outro recurso que precise de comunicação contínua entre o cliente e o servidor, o ASGI e o Django Channels são as ferramentas certas.

    Instalando e Configurando Django Channels

    Agora que entendemos o porquê de usar o Django Channels, vamos instalar e configurar o ambiente necessário para começar a utilizá-lo.

    Passo 1: Instalando o Django Channels

    A primeira coisa que você precisa fazer é instalar o pacote channels. Você pode fazer isso com o pip:

    pip install channels
    Python

    Passo 2: Configurando o ASGI

    Depois de instalar o Django Channels, precisamos configurar o Django para usar o ASGI em vez do WSGI. No arquivo settings.py, adicione channels na lista de aplicativos instalados:

    INSTALLED_APPS = [
        # Outros apps do Django...
        'channels',
    ]
    Python

    Em seguida, adicione a configuração do ASGI:

    ASGI_APPLICATION = 'meuprojeto.asgi.application'
    Python

    O Django agora espera um arquivo asgi.py, similar ao tradicional wsgi.py, para lidar com as conexões assíncronas. Crie o arquivo asgi.py na raiz do seu projeto, com o seguinte conteúdo básico:

    import os
    from django.core.asgi import get_asgi_application
    
    os.environ.setdefault('DJANGO_SETTINGS_MODULE', 'meuprojeto.settings')
    
    application = get_asgi_application()
    Python

    Agora estamos prontos para começar a trabalhar com WebSockets!

    Implementando WebSockets no Django

    O Django Channels facilita o uso de WebSockets criando um conceito de consumers. Um consumer é, basicamente, o equivalente a uma view, mas para WebSockets.

    Passo 1: Criando um Consumer WebSocket

    Vamos começar criando um consumidor WebSocket básico. Crie um arquivo chamado consumers.py no seu aplicativo Django:

    import json
    from channels.generic.websocket import WebsocketConsumer
    
    class MeuConsumer(WebsocketConsumer):
        def connect(self):
            # Aceita a conexão WebSocket
            self.accept()
    
        def disconnect(self, close_code):
            # Chamado quando a conexão é fechada
            pass
    
        def receive(self, text_data):
            # Chamado quando uma mensagem é recebida
            text_data_json = json.loads(text_data)
            mensagem = text_data_json['mensagem']
    
            # Envia uma resposta de volta para o cliente
            self.send(text_data=json.dumps({
                'mensagem': mensagem
            }))
    Python

    Aqui temos um consumer que aceita a conexão WebSocket, recebe uma mensagem do cliente e, em seguida, devolve essa mensagem para o cliente. É uma implementação simples, mas serve como base para aplicações mais complexas.

    Passo 2: Definindo Rotas para WebSockets

    Agora que temos nosso consumer, precisamos definir as rotas (ou URLs) para os WebSockets. Em vez de usar o arquivo urls.py, como fazemos com views tradicionais, as rotas dos WebSockets são definidas no routing.py.

    Crie um arquivo chamado routing.py e adicione o seguinte código:

    from django.urls import re_path
    from . import consumers
    
    websocket_urlpatterns = [
        re_path(r'ws/chat/$', consumers.MeuConsumer.as_asgi()),
    ]
    Python

    Aqui, estamos mapeando a URL ws/chat/ para o nosso consumidor WebSocket. Note que usamos as_asgi() para garantir que o consumidor seja executado de forma assíncrona.

    Passo 3: Integrando com o ASGI

    No arquivo asgi.py, precisamos adicionar a configuração de roteamento para WebSockets. Atualize o arquivo para incluir a seguinte configuração:

    import os
    from django.core.asgi import get_asgi_application
    from channels.routing import ProtocolTypeRouter, URLRouter
    from channels.auth import AuthMiddlewareStack
    from meuapp.routing import websocket_urlpatterns
    
    os.environ.setdefault('DJANGO_SETTINGS_MODULE', 'meuprojeto.settings')
    
    application = ProtocolTypeRouter({
        "http": get_asgi_application(),
        "websocket": AuthMiddlewareStack(
            URLRouter(
                websocket_urlpatterns
            )
        ),
    })
    Python

    Aqui estamos configurando o ASGI para lidar com requisições HTTP tradicionais e também com WebSockets. O AuthMiddlewareStack garante que o Django ainda pode gerenciar autenticação e sessões com WebSockets.

    Lidando com Recursos Assíncronos no Django Channels

    Um dos grandes benefícios do Django Channels é que ele permite trabalhar com tarefas assíncronas, permitindo que o servidor lide com várias requisições de forma mais eficiente.

    Passo 1: Criando um Consumer Assíncrono

    Assim como as views, os consumers também podem ser assíncronos. Para criar um consumer assíncrono, basta modificar o código para usar AsyncWebsocketConsumer em vez de WebsocketConsumer:

    from channels.generic.websocket import AsyncWebsocketConsumer
    import json
    
    class MeuConsumerAssincrono(AsyncWebsocketConsumer):
        async def connect(self):
            await self.accept()
    
        async def disconnect(self, close_code):
            pass
    
        async def receive(self, text_data):
            text_data_json = json.loads(text_data)
            mensagem = text_data_json['mensagem']
    
            await self.send(text_data=json.dumps({
                'mensagem': mensagem
            }))
    Python

    Agora, nosso consumer é assíncrono, o que significa que ele pode lidar com várias requisições simultâneas de forma mais eficiente.

    Exemplo Prático de Aplicação em Tempo Real

    Vamos implementar um chat em tempo real como exemplo prático. Esse exemplo envolve múltiplos usuários conectados ao mesmo canal, trocando mensagens em tempo real.

    1. Atualize o consumer para lidar com grupos:
    from channels.generic.websocket import AsyncWebsocketConsumer
    import json
    
    class ChatConsumer(AsyncWebsocketConsumer):
        async def connect(self):
            self.room_name = self.scope['url_route']['kwargs']['room_name']
            self.room_group_name = f'chat_{self.room_name}'
    
            # Entra no grupo
            await self.channel_layer.group_add(
                self.room_group_name,
                self.channel_name
            )
    
            await self.accept()
    
        async def disconnect(self, close_code):
            # Sai do grupo
            await self.channel_layer.group_discard(
                self.room_group_name,
                self.channel_name
            )
    
        async def receive(self, text_data):
            text_data_json = json.loads(text_data)
            mensagem = text_data_json['mensagem']
    
            # Envia a mensagem para o grupo
            await self.channel_layer.group_send(
                self.room_group_name,
                {
                    'type': 'chat_message',
                    'mensagem': mensagem
                }
            )
    
        async def chat_message(self, event):
            mensagem = event['mensagem']
    
            # Envia a mensagem para WebSocket
            await self.send(text_data=json.dumps({
                'mensagem': mensagem
            }))
    Python

    Aqui, estamos criando um consumidor que adiciona os usuários a grupos e permite o envio de mensagens para todos os usuários conectados ao grupo.

    Integração com Redis para Maior Escalabilidade

    Se você deseja que sua aplicação em tempo real seja escalável, é recomendado usar o Redis como backend para o Django Channels. O Redis permite gerenciar várias instâncias de servidor compartilhando o mesmo canal de comunicação.

    Passo 1: Instalando o Redis

    Primeiro, instale o Redis no servidor e o cliente Redis para Python:

    sudo apt-get install redis-server
    pip install channels-redis
    Python

    Passo 2: Configurando Redis no Django

    Agora, no arquivo settings.py, configure o Redis como o Channel Layer:

    CHANNEL_LAYERS = {
        'default': {
            'BACKEND': 'channels_redis.core.RedisChannelLayer',
            'CONFIG': {
                "hosts": [('127.0.0.1', 6379)],
            },
        },
    }
    Python

    Com isso, o Redis gerenciará os grupos e as mensagens, permitindo que múltiplos servidores compartilhem o mesmo canal WebSocket.

    Autenticação e Segurança com WebSockets

    Agora que já temos WebSockets funcionando, um aspecto importante é garantir que eles sejam seguros e que apenas usuários autenticados possam acessar determinados canais.

    Autenticação em WebSockets

    O Django Channels facilita o uso de autenticação em WebSockets através do AuthMiddlewareStack, que já foi incluído na nossa configuração do ASGI. Isso garante que, se o usuário estiver logado, a autenticação será passada automaticamente para o WebSocket.

    No consumer, podemos acessar o usuário autenticado assim:

    self.scope["user"]
    Python

    Isso permite que você implemente lógicas baseadas em permissões para os usuários autenticados.

    Melhorando a Segurança

    • Verificação de origem: Sempre valide as origens (domínios) que podem abrir WebSockets para evitar ataques de Cross-Site WebSocket Hijacking.
    • Autorização: Certifique-se de que apenas usuários autorizados possam enviar mensagens para determinados canais.
    • Rate Limiting: Implementar limitação de taxa para evitar sobrecarga causada por usuários mal-intencionados.

    Melhores Práticas e Considerações Finais

    O Django Channels é uma ferramenta poderosa que permite que você adicione funcionalidades em tempo real a aplicações Django tradicionais. No entanto, é importante usar essa tecnologia com cautela, para evitar problemas de desempenho e segurança.

    Aqui estão algumas melhores práticas:

    • Use Redis para escalabilidade: Se sua aplicação vai lidar com muitos usuários simultâneos, o Redis é essencial para garantir que os WebSockets funcionem de forma eficiente.
    • Teste a performance: Verifique se sua aplicação está escalando corretamente à medida que mais usuários se conectam.
    • Implemente segurança: Nunca exponha WebSockets sem autenticação ou autorização adequada. Garanta que apenas usuários autenticados possam enviar e receber mensagens.

    Conclusão

    O Django Channels oferece uma forma eficiente e escalável de adicionar funcionalidades em tempo real às suas aplicações Django. Com WebSockets, tarefas assíncronas e a capacidade de lidar com múltiplos usuários ao mesmo tempo, o Django Channels transforma o Django tradicional em uma plataforma muito mais dinâmica e interativa.

    Ao seguir este guia, você já deve ter uma boa base para começar a implementar WebSockets e recursos assíncronos no seu projeto. Lembre-se de sempre considerar a escalabilidade e a segurança, especialmente quando estiver lidando com um grande número de conexões em tempo real.

    Agora que você já sabe como configurar e usar Django Channels, é hora de implementar e explorar tudo o que essa poderosa ferramenta tem a oferecer. Afinal, em um mundo onde tudo acontece em tempo real, quem quer ficar preso em requisições HTTP tradicionais?

  • Views Assíncronas no Django

    Views Assíncronas no Django

    O Django é um dos frameworks web mais maduros no ecossistema Python, conhecido por sua robustez e simplicidade. No entanto, até recentemente, ele tinha uma característica que o fazia parecer um pouco… tradicional: tudo era síncrono. Isso significa que cada requisição e resposta eram tratadas de forma linear, uma de cada vez.

    Não que isso seja um problema em si, mas quando você começa a lidar com operações que demoram (como consultas ao banco de dados ou chamadas para APIs externas), você se vê preso a esperas desnecessárias, e ninguém gosta de ficar parado esperando, certo?

    Então, quando o Django finalmente trouxe suporte para views assíncronas, os desenvolvedores puderam comemorar (ou pelo menos, respirar aliviados). Agora, podemos lidar com I/O de forma assíncrona e não ficamos mais à mercê de uma conexão lenta ou de consultas demoradas.

    Mas antes de começarmos a falar no como, é importante entender o porquê.

    Por que usar views assíncronas? Bom, basicamente, elas nos permitem lidar com múltiplas requisições simultaneamente, sem bloquear o servidor, melhorando o desempenho da aplicação, especialmente quando estamos lidando com operações I/O intensivas.

    Neste artigo, vamos explorar como implementar views assíncronas no Django, os prós e contras dessa abordagem e as melhores práticas para usar o async da forma correta.

    Por que o Django demorou para adotar o async?

    Se você está por dentro das tendências em desenvolvimento web, sabe que frameworks como Node.js já vêm lidando com programação assíncrona há bastante tempo. Então, por que o Django demorou tanto para adotar esse modelo?

    A resposta curta: compatibilidade e complexidade. O Django foi construído com um modelo de programação síncrono em mente, o que significa que grande parte de sua arquitetura e de seus componentes foi desenvolvida assumindo que tudo seria tratado de forma linear. Migrar para async não é tão simples quanto mudar algumas linhas de código. Requer uma reformulação da infraestrutura subjacente para garantir que tudo funcione corretamente.

    Outro fator importante é que muitas bibliotecas que o Django depende, como o ORM (a camada de acesso ao banco de dados), foram projetadas para serem síncronas. Mudar isso envolve mexer em várias engrenagens, sem quebrar a compatibilidade com o código legado.

    No entanto, com o surgimento da interface ASGI (Asynchronous Server Gateway Interface), o Django passou a oferecer suporte nativo para operações assíncronas a partir da versão 3.1, permitindo que as views, middlewares e até mesmo servidores HTTP fossem adaptados para o modelo async.

    Agora que o Django entrou no mundo async, podemos finalmente aproveitar os benefícios de melhor desempenho, maior eficiência em I/O e resposta mais rápida às requisições, especialmente em cenários que exigem chamadas externas ou operações que podem demorar mais do que gostaríamos.

    Criando uma View Assíncrona

    Agora vamos ao que interessa: código. Primeiro, vejamos um exemplo de uma view síncrona simples, para servir como comparação.

    Exemplo de View Síncrona

    from django.http import JsonResponse
    
    def minha_view_sincrona(request):
        # Simulando uma consulta ao banco de dados
        dados = {"mensagem": "Isso é uma view síncrona!"}
        return JsonResponse(dados)
    Python

    Essa é uma view comum, que você provavelmente já está acostumado a ver. Ela recebe a requisição, faz alguma operação (nesse caso, algo simples) e retorna uma resposta. No entanto, se essa view precisasse lidar com uma consulta ao banco de dados ou com uma chamada externa, você poderia acabar com um bloqueio, enquanto o servidor espera que a operação termine.

    Exemplo de View Assíncrona

    Agora, veja como ficaria uma versão assíncrona da mesma view:

    from django.http import JsonResponse
    import asyncio
    
    async def minha_view_assincrona(request):
        # Simulando uma operação assíncrona (como uma chamada a API)
        await asyncio.sleep(2)  # Simulando uma espera de 2 segundos
        dados = {"mensagem": "Isso é uma view assíncrona!"}
        return JsonResponse(dados)
    Python

    A principal diferença aqui é o uso do async e do await. Essa view está agora preparada para lidar com operações de forma não bloqueante. O await asyncio.sleep(2) simula uma operação que leva tempo para ser concluída, mas a grande sacada é que, enquanto isso acontece, o servidor pode continuar respondendo a outras requisições.

    Claro que você não vai usar sleep em produção (a não ser que realmente goste de ver usuários esperando), mas imagine que essa espera fosse, por exemplo, uma chamada a uma API externa ou a consulta a um serviço de terceiros. A mágica aqui é que você pode lidar com múltiplas requisições de forma eficiente, sem que cada uma fique esperando pela outra.

    Consultas ao Banco de Dados com Views Assíncronas

    Agora, você deve estar se perguntando: “E o banco de dados? Como faço para usar uma view assíncrona com ele?” Boa pergunta! A resposta curta é que o ORM do Django ainda é síncrono. Portanto, se você fizer consultas diretamente com o ORM dentro de uma view assíncrona, o código vai funcionar, mas perderá os benefícios do async, pois a consulta ao banco de dados será bloqueante.

    A solução é usar a função sync_to_async, que permite “envolver” funções síncronas e executá-las de forma assíncrona.

    Exemplo com Banco de Dados

    Vamos criar um exemplo em que usamos uma view assíncrona que interage com o banco de dados:

    from django.http import JsonResponse
    from django.contrib.auth.models import User
    from asgiref.sync import sync_to_async
    
    async def minha_view_com_banco(request):
        # Consultando usuários de forma assíncrona
        usuarios = await sync_to_async(User.objects.all)()
        dados = [{"id": usuario.id, "username": usuario.username} for usuario in usuarios]
        return JsonResponse(dados, safe=False)
    Python

    Aqui, o sync_to_async está sendo usado para transformar a consulta ao banco de dados (que é síncrona) em algo que pode ser aguardado dentro de uma view assíncrona. Isso significa que você ainda pode se beneficiar de outras operações assíncronas, como chamadas para APIs externas, enquanto espera que o banco de dados retorne seus resultados.

    Integrando Async com Outras Funcionalidades do Django

    Quando você começa a adotar o async, surge a necessidade de integrar essas views com o restante da aplicação, como middleware e sistemas de autenticação. A boa notícia é que o Django também oferece suporte para middleware assíncrono.

    Middleware Assíncrono

    Assim como as views, os middlewares no Django também podem ser assíncronos. Isso permite que você crie middlewares que não bloqueiem o fluxo da aplicação enquanto fazem alguma tarefa que leva tempo, como log de requisições ou verificações de autenticação.

    Aqui está um exemplo de um middleware assíncrono:

    class MeuMiddlewareAssincrono:
        async def __init__(self, get_response):
            self.get_response = get_response
    
        async def __call__(self, request):
            # Alguma lógica antes de processar a view
            response = await self.get_response(request)
            # Alguma lógica após processar a view
            return response
    Python

    Esse middleware pode ser incluído no pipeline de middlewares, da mesma forma que os síncronos, no arquivo settings.py.

    Prós e Contras de Usar Views Assíncronas no Django

    Agora que já vimos como implementar views assíncronas, é hora de discutir os benefícios e desafios desse modelo.

    Prós:

    • Melhor desempenho: Em operações I/O intensivas, como chamadas para APIs externas ou grandes operações de rede, views assíncronas podem lidar com múltiplas requisições de forma eficiente.
    • Maior escalabilidade: Em sistemas com alto volume de tráfego, o async permite que o servidor processe várias requisições simultaneamente, sem bloqueios desnecessários.

    Contras:

    • Compatibilidade limitada: Nem todas as bibliotecas do ecossistema Django foram adaptadas para async. Isso pode levar a bugs ou comportamentos inesperados se você misturar async com código síncrono de forma errada.
    • Complexidade: Programação assíncrona pode ser mais difícil de depurar e testar, especialmente quando se trata de erros de concorrência e condições de corrida.
    • ORM ainda síncrono: O ORM do Django ainda é síncrono, o que significa que você precisa usar o sync_to_async para trabalhar com bancos de dados, o que pode limitar os ganhos de desempenho em certas situações.

    Melhores Práticas para Usar Async no Django

    Agora que você tem uma boa base sobre como usar views assíncronas no Django, aqui estão algumas melhores práticas para garantir que você está usando async de forma eficiente:

    1. Use async apenas onde for necessário: Não transforme todas as suas views em assíncronas. Use async principalmente para operações que envolvem I/O ou processos longos que podem ser executados em paralelo.
    2. Cuidado com o uso de bibliotecas: Verifique se as bibliotecas que você está usando são compatíveis com async, especialmente quando estiver lidando com operações críticas, como manipulação de arquivos ou conexões de rede.
    3. Teste suas views assíncronas: A programação assíncrona pode introduzir problemas difíceis de rastrear, como condições de corrida. Certifique-se de testar bem suas views assíncronas e garantir que elas estão se comportando conforme o esperado.
    4. Combine sync e async com cuidado: Use sync_to_async para garantir que as operações síncronas não bloqueiem o restante da aplicação, mas seja cauteloso para não sobrecarregar o sistema com muitas transições entre os dois modelos.

    Conclusão

    As views assíncronas no Django abriram novas possibilidades para melhorar o desempenho de aplicações web, especialmente em cenários que envolvem operações de I/O intensivas. Embora nem todo o ecossistema Django esteja completamente preparado para o async, já é possível se beneficiar desse modelo em diversas partes da aplicação.

    Ao usar async, é importante manter o equilíbrio: use onde for necessário e evite sobrecarregar o código com async desnecessário. A programação assíncrona oferece grandes vantagens em termos de desempenho e escalabilidade, mas traz consigo desafios de compatibilidade e complexidade que precisam ser considerados.

    E claro, como toda nova tecnologia, async no Django ainda está evoluindo. Com o tempo, podemos esperar melhorias no suporte a operações assíncronas, especialmente no que diz respeito ao ORM e às bibliotecas externas.

    Agora que você tem uma boa noção de como implementar views assíncronas no Django, é hora de colocar as mãos na massa. Afinal, ninguém merece ficar esperando enquanto a água (ou a consulta ao banco) ferve.

  • Cache | Como Implementar o Cache para Melhorar o Desempenho

    Cache | Como Implementar o Cache para Melhorar o Desempenho

    Se você já teve que lidar com problemas de desempenho em aplicações web, provavelmente já ouviu falar em cache. E se ainda não ouviu, prepare-se: você vai ouvir 😅. Cache é um daqueles mecanismos simples na superfície, mas poderosos quando usados corretamente.

    Na prática, ele pode fazer sua aplicação voar. Isso, claro, se for bem configurado. Caso contrário, você pode acabar se perguntando por que está recebendo dados de três dias atrás quando deveria estar vendo informações atualizadas.

    Neste artigo, vamos explorar o que é cache, como ele funciona e, mais importante, como implementar cache de forma eficaz no Django (mas muitas dessas dicas se aplicam a qualquer framework ou linguagem). Vamos falar sobre as melhores práticas, armadilhas e, claro, quando não usar cache (spoiler: nem tudo deve ser cacheado).

    O que é Cache e Por Que Você Precisa Dele

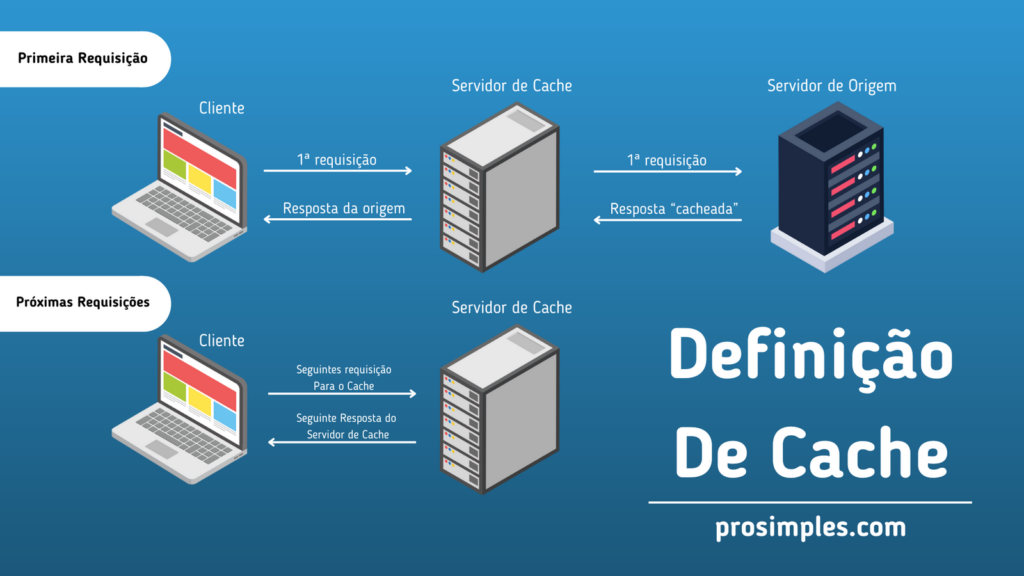
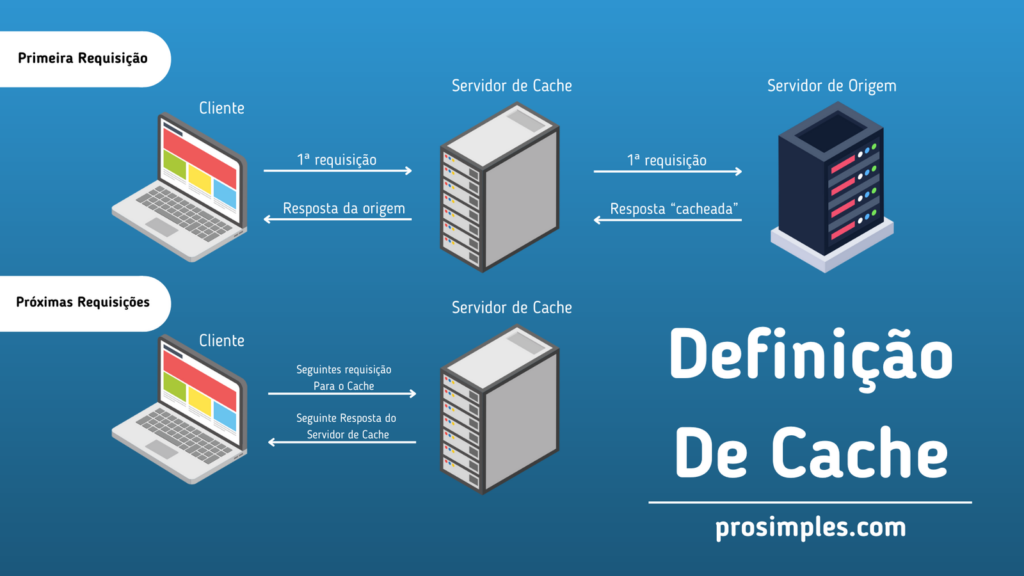
    De forma simples, cache é uma maneira de armazenar dados que são frequentemente solicitados, de modo que eles possam ser recuperados rapidamente, sem precisar de novas consultas ao banco de dados ou outras operações demoradas.

    Em vez de processar novamente os dados toda vez que alguém faz uma requisição, você armazena o resultado pronto e entrega rapidamente quando necessário.

    definição de cache

    Cache é basicamente preguiça organizada, e a preguiça, aqui, é uma virtude. Afinal, se sua aplicação precisar refazer cálculos ou consultas longas toda vez que alguém carrega uma página, isso vai gerar uma carga desnecessária no servidor e no banco de dados. Com o cache, você evita esse trabalho repetitivo, guardando os resultados para reutilização.

    Aqui estão alguns exemplos de uso de cache:

    • Cache de páginas: Armazena uma versão completa da página web pronta para ser entregue ao navegador.
    • Cache de fragmentos: Armazena partes específicas de uma página que demoram mais para serem geradas (ex.: blocos de dados complexos, gráficos, etc.).
    • Cache de consultas ao banco de dados: Armazena os resultados de consultas SQL para evitar que a mesma consulta seja repetida várias vezes.

    Tipos de Cache

    Nem todo cache é criado da mesma forma. Há diferentes tipos de cache, cada um com suas próprias vantagens e desvantagens. Vamos dar uma olhada nos tipos mais comuns.

    Cache de Memória

    O cache de memória é o tipo mais simples de cache. Ele armazena dados diretamente na RAM do servidor. Como a RAM é muito mais rápida que o disco rígido ou que acessar dados por meio de uma rede, o cache em memória pode oferecer um aumento substancial de desempenho.

    No entanto, esse tipo de cache é limitado à quantidade de memória disponível no servidor. Além disso, em ambientes distribuídos (com vários servidores), o cache em memória não é compartilhado entre as instâncias, o que pode gerar inconsistências.

    Exemplo: Memcached

    Memcached é uma solução de cache em memória distribuída. Ele é extremamente rápido e eficiente para armazenar pequenos pedaços de dados em memória, como resultados de consultas ou partes de páginas. Memcached funciona bem em sistemas com várias instâncias de servidor, pois seu cache é compartilhado entre elas.

    Cache Distribuído

    Em sistemas de grande escala, o cache distribuído é uma solução que permite armazenar dados em um ambiente centralizado, acessível por todas as instâncias do servidor. Isso garante que, independentemente de quantos servidores você tenha, todos podem acessar e compartilhar os mesmos dados de cache.

    Exemplo: Redis

    Redis é um sistema de armazenamento de dados em memória que funciona como um cache distribuído. Ele é rápido, suporta estruturas de dados mais complexas que o Memcached (como listas, hashes e conjuntos) e é persistente, o que significa que, se o servidor Redis cair, você não perde os dados armazenados nele.

    Implementando Cache em Django

    Agora que você sabe o que é cache e os tipos mais comuns, vamos ver como implementá-lo em um projeto Django. O Django oferece várias opções de cache embutidas, e configurar o cache em um projeto Django é relativamente simples.

    Configurando o Cache no Django

    Antes de começarmos a cachear tudo que vemos pela frente, vamos configurar o cache no Django. O Django suporta diferentes backends de cache, como o Memcached e o Redis, mas também pode usar o sistema de arquivos ou até mesmo o cache em memória local (útil para desenvolvimento).

    Para começar, abra o arquivo settings.py e configure o backend de cache. Um exemplo usando Memcached:

    CACHES = {
        'default': {
            'BACKEND': 'django.core.cache.backends.memcached.MemcachedCache',
            'LOCATION': '127.0.0.1:11211',
        }
    }
    Python

    Ou, se preferir Redis:

    CACHES = {
        'default': {
            'BACKEND': 'django.core.cache.backends.redis.RedisCache',
            'LOCATION': 'redis://127.0.0.1:6379/1',
        }
    }
    Python

    Cache de Página no Django

    Uma das maneiras mais simples de implementar cache no Django é através do cache de página. Ele funciona armazenando a saída completa de uma view e reutilizando-a para futuras requisições.

    Aqui está como você pode aplicar o cache de página em uma view:

    from django.views.decorators.cache import cache_page
    
    @cache_page(60 * 15)  # Cache por 15 minutos
    def minha_view(request):
        # Lógica da view
        pass
    Python

    Com essa simples linha, a saída dessa view será armazenada em cache por 15 minutos. Durante esse período, qualquer requisição para essa view será respondida diretamente a partir do cache, sem executar a lógica da view novamente.

    Cache de View

    Se você tem uma view mais complexa e não quer cachear a página inteira, pode optar por cachear partes dela. Isso é chamado de cache de fragmento. Aqui está um exemplo de como usar isso em templates:

    {% load cache %}
    
    {% cache 600 bloco_popular %}
        <!-- Conteúdo do bloco que deve ser cacheado -->
        <div>
            <h2>Posts Popularesh2>
            {% for post in posts_populares %}
                <p>{{ post.title }}p>
            {% endfor %}
        div>
    {% endcache %}
    Python

    Nesse exemplo, o bloco de posts populares será armazenado em cache por 600 segundos (10 minutos). O restante da página será renderizado normalmente, mas esse trecho específico será servido do cache.

    Cache de Querysets

    Outro uso comum de cache no Django é armazenar os resultados de consultas ao banco de dados. Imagine que você tem uma consulta pesada que é executada em várias views. Em vez de refazer essa consulta toda vez, você pode armazenar os resultados em cache.

    from django.core.cache import cache
    
    def minha_view(request):
        posts = cache.get('posts_populares')
        if not posts:
            posts = Post.objects.filter(popular=True)
            cache.set('posts_populares', posts, timeout=60*15)
        return render(request, 'minha_template.html', {'posts': posts})
    Python

    Aqui, estamos tentando recuperar os posts populares do cache. Se eles não estiverem no cache, fazemos a consulta e armazenamos os resultados.

    Usando Redis como Cache no Django

    Redis é uma excelente escolha para cache distribuído em projetos Django. Ele é rápido, suporta TTL (tempo de vida) e é muito fácil de configurar.

    Passo 1: Instalando o Redis

    Primeiro, instale o Redis no seu sistema. No Ubuntu, você pode fazer isso com:

    sudo apt-get install redis-server
    Python

    Depois, instale o pacote Python para integração com o Redis:

    pip install django-redis
    Python

    Passo 2: Configurando Redis no Django

    Agora, configure o backend de cache do Redis no settings.py:

    CACHES = {
        'default': {
            'BACKEND': 'django_redis.cache.RedisCache',
            'LOCATION': 'redis://127.0.0.1:6379/1',
            'OPTIONS': {
                'CLIENT_CLASS': 'django_redis.client.DefaultClient',
            }
        }
    }
    Python

    Passo 3: Usando o Cache Redis

    Depois de configurar o Redis, o uso de cache segue os mesmos princípios que vimos anteriormente. O Redis cuida da persistência e distribuição, enquanto o Django gerencia o cache de forma transparente.

    Quando NÃO Usar Cache

    Cache parece uma ferramenta mágica, mas, como todas as boas ferramentas, não deve ser usada indiscriminadamente. Aqui estão alguns casos onde o uso de cache pode ser uma má ideia:

    • Dados sensíveis ou altamente dinâmicos: Nunca armazene em cache dados que mudam com frequência ou que são específicos do usuário, como informações de perfil, carrinho de compras ou páginas com informações financeiras.
    • Quando o custo de cachear for maior que o benefício: Cachear consultas simples que retornam rapidamente pode ser um desperdício de recursos.
    • Para operações de gravação: Não faz sentido cachear operações que envolvem a criação ou modificação de dados, já que o cache seria invalidado imediatamente.

    Cache Expirado: Controlando a Validade

    O TTL (Time-to-Live) é o tempo que um item de cache deve ficar armazenado antes de ser considerado “expirado” e removido. Controlar a validade do cache é essencial para garantir que os usuários sempre recebam dados atualizados.

    Ao configurar o cache no Django, você pode definir um timeout para cada item armazenado:

    cache.set('chave', valor, timeout=60*5)  # Expira em 5 minutos
    Python

    O Redis também suporta políticas de remoção, como LRU (Least Recently Used), que remove itens menos utilizados quando o cache está cheio.

    Melhorando o Desempenho com Cache

    A melhor maneira de garantir que o cache esteja realmente melhorando o desempenho é medir. Use ferramentas como o Django Debug Toolbar ou o New Relic para monitorar o impacto do cache no desempenho da aplicação. Meça antes e depois de aplicar o cache, e sempre ajuste o tempo de validade e os elementos que você está cacheando.

    Um cache bem configurado pode reduzir significativamente o tempo de resposta das páginas e o número de consultas ao banco de dados. No entanto, cachear de forma inadequada pode não gerar os ganhos esperados, ou pior, criar problemas como cache sujo (dados desatualizados sendo entregues ao usuário).

    Conclusão

    Implementar cache é uma das maneiras mais eficazes de melhorar o desempenho de uma aplicação web, especialmente em sistemas que lidam com grandes volumes de tráfego e dados. No entanto, é fundamental saber o que e quando cachear para evitar problemas como dados desatualizados ou cache ineficiente.

    Neste artigo, exploramos os diferentes tipos de cache, desde soluções em memória até caches distribuídos como Redis. Mostramos como implementar cache no Django com exemplos práticos de código, além de discutirmos armadilhas comuns e boas práticas.

    Agora, é hora de aplicar esses conceitos no seu projeto e ver como o cache pode transformar o desempenho da sua aplicação. Mas lembre-se: cache é bom, mas usá-lo com moderação é ainda melhor.

  • Middleware em Django: Compreendendo e Usando Middlewares em Projetos Django

    Middleware em Django: Compreendendo e Usando Middlewares em Projetos Django

    Quando falamos em desenvolvimento web com Django, há muitas camadas entre o que o usuário final vê e o que acontece no servidor. Entre essas camadas, o middleware desempenha um papel essencial.

    Ele é uma parte fundamental do ciclo de requisição/resposta e permite manipular e modificar essas interações sem tocar diretamente na lógica de negócios da aplicação.

    Você pode pensar no middleware como um “porteiro” que inspeciona todas as requisições que passam pelo sistema, dando ou negando acesso, modificando ou até mesmo criando logs sobre o que está acontecendo.

    Ele pode fazer verificações de segurança, autenticações automáticas, compressão de respostas, entre muitas outras tarefas.

    Neste artigo, vamos explorar o que exatamente é o middleware no Django, como ele funciona, para que serve e como você pode criar e usar middleware personalizado em seus projetos.

    E claro, tentaremos fazer isso sem que você precise sentir que está lutando com um monstro de múltiplas cabeças.

    O que é Middleware?

    O middleware é, essencialmente, uma função ou uma classe que intercepta todas as requisições e respostas no Django. Ele atua como um “filtro” que processa cada requisição antes que ela chegue à view e cada resposta antes que ela seja enviada de volta ao cliente.

    O Django já vem com uma série de middlewares prontos, que são responsáveis por tarefas como autenticação, cache, proteção contra CSRF (Cross-Site Request Forgery) e muito mais. Cada middleware tem uma função específica e age de maneira isolada, o que permite modificar ou adicionar funcionalidades sem mexer no núcleo da aplicação.

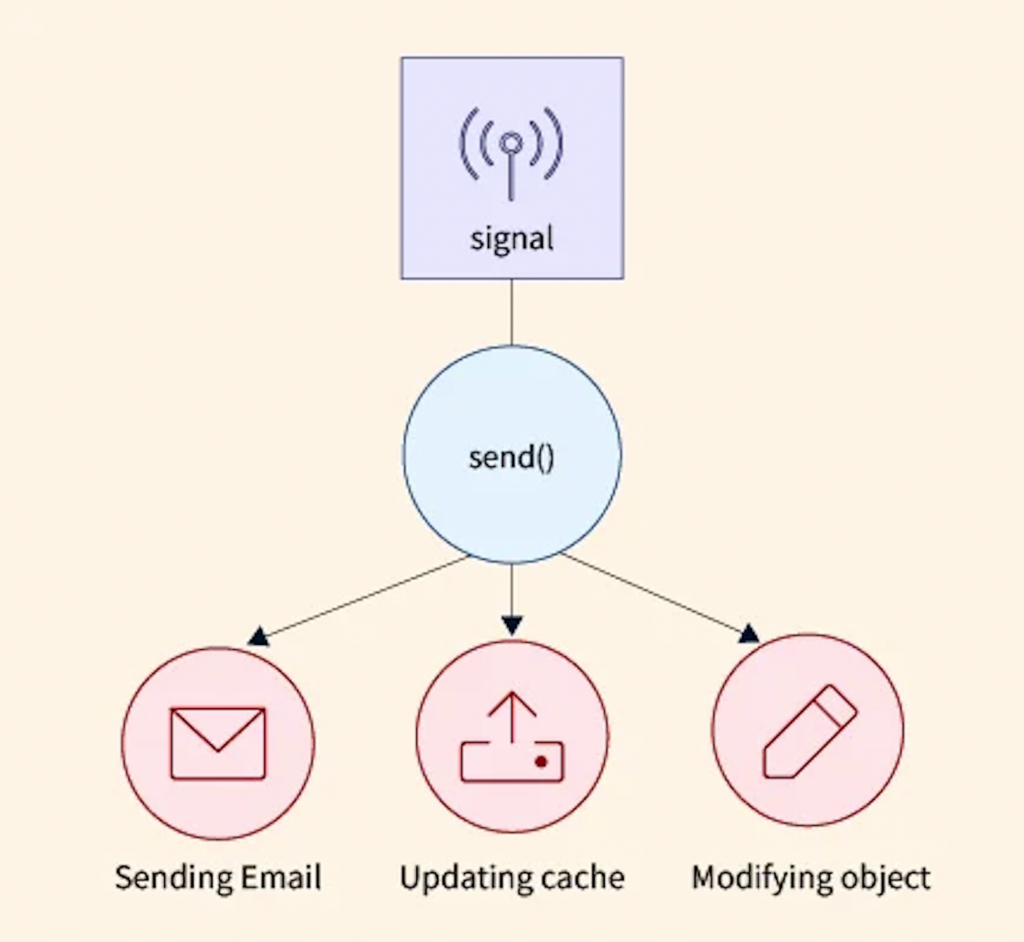
    Aqui está um exemplo básico de como o ciclo de uma requisição funciona no Django:

    1. O navegador faz uma requisição HTTP.
    2. O servidor Django recebe essa requisição.
    3. A requisição passa por uma cadeia de middlewares, onde cada um pode modificá-la ou até bloqueá-la.
    4. A view é executada e gera uma resposta.
    5. A resposta volta pela mesma cadeia de middlewares, onde também pode ser modificada antes de ser enviada de volta ao navegador.

    Ou seja, o middleware tem a capacidade de interferir tanto na entrada quanto na saída da aplicação.

    Foi desta forma que eu fiquei quando entendi essa sequencia dos middlewares… hahah…

    Como o Middleware Funciona no Django Então ?

    Quando você cria um projeto Django, o arquivo settings.py já vem com uma lista de middlewares configurados por padrão. Aqui está um exemplo típico:

    MIDDLEWARE = [
        'django.middleware.security.SecurityMiddleware',
        'django.contrib.sessions.middleware.SessionMiddleware',
        'django.middleware.common.CommonMiddleware',
        'django.middleware.csrf.CsrfViewMiddleware',
        'django.contrib.auth.middleware.AuthenticationMiddleware',
        'django.contrib.messages.middleware.MessageMiddleware',
        'django.middleware.clickjacking.XFrameOptionsMiddleware',
    ]
    Python

    Cada uma dessas entradas é um middleware que intercepta as requisições e respostas no seu projeto.

    • SecurityMiddleware: Força o uso de HTTPS e outras configurações de segurança.
    • SessionMiddleware: Habilita o uso de sessões (armazenamento de dados por usuário entre requisições).
    • CommonMiddleware: Trata pequenas correções, como redirecionamentos de URLs sem barra final.
    • CsrfViewMiddleware: Protege a aplicação contra ataques CSRF.
    • AuthenticationMiddleware: Garante que o sistema de autenticação do Django funcione corretamente.
    • MessageMiddleware: Garante que mensagens de feedback (como notificações de sucesso ou erro) sejam entregues ao usuário.
    • XFrameOptionsMiddleware: Protege sua aplicação contra ataques de clickjacking.

    Esses middlewares são processados na ordem em que aparecem na lista. A requisição passa de um middleware para o próximo até chegar à view. O mesmo acontece com a resposta, que percorre o caminho inverso. Se a ordem for alterada ou algum middleware for removido, isso pode afetar o comportamento da aplicação.

    Criando um Middleware Personalizado

    Agora que você entendeu o que o middleware faz e viu como o Django utiliza middlewares por padrão, vamos criar o nosso próprio middleware. Imagine que você quer criar um sistema que registra o tempo que cada requisição leva para ser processada. Um middleware é perfeito para esse tipo de funcionalidade.

    Passo 1: Criando o Middleware

    No Django, você pode criar um middleware de duas maneiras: como uma função ou como uma classe. Vamos criar um middleware baseado em classe, que é a forma mais comum e flexível.

    Crie um arquivo chamado middlewares.py dentro do seu aplicativo Django. Nele, vamos definir o middleware de tempo de requisição.

    import time
    
    class TempoRequisicaoMiddleware:
        def __init__(self, get_response):
            self.get_response = get_response
    
        def __call__(self, request):
            # Antes da view ser chamada
            inicio = time.time()
    
            # Chama a view e pega a resposta
            response = self.get_response(request)
    
            # Depois da view ser chamada
            duracao = time.time() - inicio
            print(f"Requisição demorou {duracao:.2f} segundos.")
    
            return response
    Python

    Nesse middleware, o método __call__ é executado para cada requisição. Ele mede o tempo desde o início da requisição até o final e imprime no console o tempo total que a requisição levou para ser processada.

    Passo 2: Adicionando o Middleware no settings.py

    Agora que o middleware está criado, precisamos adicioná-lo à lista de middlewares no arquivo settings.py. Para isso, basta incluir o caminho completo para o middleware:

    MIDDLEWARE = [
        # Outros middlewares
        'meuapp.middlewares.TempoRequisicaoMiddleware',
    ]
    Python

    Agora, sempre que uma requisição for feita ao servidor, o tempo total de processamento será registrado no terminal.

    Explicação do Código

    • O método __init__ recebe a função get_response, que é a próxima função/middleware na cadeia. Isso permite que nosso middleware passe a requisição adiante.
    • O método __call__ executa o código antes de a view ser chamada (medindo o tempo inicial), chama a função get_response (que passa a requisição para o próximo middleware ou para a view), e depois mede o tempo total após a resposta ser gerada.

    Esse é um exemplo simples de middleware, mas ele já ilustra o poder que você tem ao interceptar requisições e respostas no Django.

    Manipulando Requisições e Respostas

    No exemplo anterior, medimos o tempo de uma requisição. Agora, vamos ver como manipular uma requisição ou resposta diretamente em um middleware.

    Imagine que você queira adicionar um cabeçalho customizado a todas as respostas enviadas pela sua aplicação. Isso pode ser feito diretamente no middleware.

    Exemplo: Adicionando um Cabeçalho Customizado

    No mesmo arquivo middlewares.py, vamos criar um middleware que adiciona um cabeçalho HTTP personalizado a todas as respostas:

    class AdicionarCabecalhoMiddleware:
        def __init__(self, get_response):
            self.get_response = get_response
    
        def __call__(self, request):
            response = self.get_response(request)
            response['X-Meu-Cabecalho'] = 'Valor Customizado'
            return response
    Python

    Aqui, o middleware intercepta a resposta e adiciona o cabeçalho X-Meu-Cabecalho com o valor "Valor Customizado". Esse tipo de modificação é útil quando você precisa adicionar informações de rastreamento ou qualquer outro dado customizado que faça sentido no contexto da sua aplicação.

    Para ativar esse middleware, basta adicioná-lo ao settings.py como fizemos anteriormente.

    Ordem de Execução dos Middlewares

    Um aspecto importante do middleware no Django é que eles são executados em uma ordem específica, e essa ordem pode afetar o comportamento da aplicação.

    1. Requisição: O Django percorre a lista de middlewares de cima para baixo.
    2. Resposta: A resposta percorre a lista de middlewares de baixo para cima.

    Isso significa que o primeiro middleware na lista é o primeiro a processar a requisição e o último a processar a resposta. Vamos ver como isso pode influenciar o comportamento.

    Exemplo de Interferência de Middlewares

    Imagine que você tenha um middleware que verifica se um usuário está autenticado antes de permitir o acesso a certas views. Esse middleware precisa ser executado antes do CsrfViewMiddleware, que protege contra ataques CSRF, caso contrário, ele pode bloquear a execução da requisição por motivos de segurança.

    Aqui está a configuração correta:

    MIDDLEWARE = [
        'django.middleware.security.SecurityMiddleware',
        'django.contrib.sessions.middleware.SessionMiddleware',
        'meuapp.middlewares.VerificarAutenticacaoMiddleware',
        'django.middleware.csrf.CsrfViewMiddleware',
        # Outros middlewares...
    ]
    Python

    Se você inverter a ordem e colocar o CsrfViewMiddleware antes do seu middleware de autenticação, o usuário pode ser bloqueado antes mesmo de ser verificado, causando comportamentos inesperados.

    Usando Middleware para Logging

    Uma das aplicações mais práticas de middleware é a criação de logs automáticos. Registrar todas as requisições e respostas que passam pela aplicação é uma forma eficaz de monitorar o desempenho e detectar problemas.

    Exemplo: Middleware de Logging

    Vamos criar um middleware que registra o método HTTP, a URL e o código de status de todas as requisições e respostas.

    import logging
    
    logger = logging.getLogger(__name__)
    
    class LoggingMiddleware:
        def __init__(self, get_response):
            self.get_response = get_response
    
        def __call__(self, request):
            # Log da requisição
            logger.info(f"Requisição {request.method} para {request.get_full_path()}")
    
            # Gera a resposta
            response = self.get_response(request)
    
            # Log da resposta
            logger.info(f"Resposta com status {response.status_code} para {request.get_full_path()}")
    
            return response
    Python

    Esse middleware usa o módulo logging do Python para registrar todas as requisições e respostas no console ou em um arquivo de log, dependendo da configuração.

    No settings.py, basta adicionar a configuração para capturar os logs:

    LOGGING = {
        'version': 1,
        'disable_existing_loggers': False,
        'handlers': {
            'console': {
                'class': 'logging.StreamHandler',
            },
        },
        'loggers': {
            'django': {
                'handlers': ['console'],
                'level': 'INFO',
            },
            'meuapp': {
                'handlers': ['console'],
                'level': 'INFO',
            },
        },
    }
    Python

    Agora, todas as requisições e respostas serão registradas no terminal, o que pode ser extremamente útil para depuração e monitoramento de performance.

    https://wordpress.vps9144.panel.icontainer.cloud/explorando-os-beneficios-do-django/
    Quer entender melhor os beneficios do Django?
    Da uma olhada nesta postagem.

    Cuidados ao Usar Middleware

    Os middlewares são uma ferramenta poderosa, mas com grande poder vem… sim, você sabe. Aqui estão alguns pontos importantes a serem considerados ao trabalhar com middleware no Django:

    1. Evite middlewares complexos: Mantenha a lógica dos seus middlewares simples e focada em uma única tarefa. Middlewares complexos podem dificultar a manutenção e o debug da aplicação.
    2. Cuidado com a ordem: A ordem dos middlewares importa! Teste bem a sua aplicação para garantir que os middlewares não estão interferindo entre si de forma inesperada.
    3. Performance: Cada middleware é mais uma etapa no ciclo de requisição/resposta. Middlewares desnecessários ou mal implementados podem degradar a performance da sua aplicação.

    Conclusão

    Os middlewares são uma parte essencial do ciclo de vida de requisição e resposta no Django. Eles permitem modificar, verificar e monitorar requisições e respostas de maneira desacoplada do resto da aplicação, tornando-os uma ferramenta poderosa para adicionar funcionalidades que vão além da lógica das views e dos modelos.

    Nesta postagem, vimos como o middleware funciona, como o Django usa middlewares por padrão, e como você pode criar seus próprios middlewares para monitorar performance, modificar respostas e até registrar logs.

    O importante é lembrar que, apesar de úteis, os middlewares precisam ser usados de forma estratégica, evitando criar complexidade desnecessária.

    Com isso, você tem em mãos tudo o que precisa para usar o middleware de forma eficiente e inteligente em seus projetos Django.

  • Django Signals: Usando sinais para comunicação desacoplada de componentes de aplicativos.

    No desenvolvimento de aplicativos web, uma das maiores vantagens que buscamos é a desacoplagem entre os componentes. Se cada parte do sistema depender diretamente de outra, você acaba com um monolito de código difícil de gerenciar, cheio de “gambiarras” que podem quebrar algo em um lugar inesperado quando você faz pequenas alterações.

    Aqui é onde os signals do Django entram em cena. Eles permitem que os componentes de um aplicativo se comuniquem sem que um saiba que o outro existe. Ou seja, os signals são a chave para manter uma comunicação interna, desacoplada e eficiente, no seu aplicativo Django.

    E, claro, fazer isso sem precisar criar uma teia de dependências entre os componentes do sistema. Porque, sejamos honestos, ninguém quer um aplicativo onde uma simples mudança em um formulário quebra a lógica de negócios inteira.

    Nesta postagem, você aprenderá o conceito de signals no Django, como eles funcionam, quando (e quando não) usá-los, e, claro, como implementá-los de maneira prática com exemplos de código.

    Mas antes de começar, vale o aviso: não use signals para tudo! Eles são úteis, mas não são o martelo que resolve todos os problemas do desenvolvimento web. E se você acha que sim, bom… talvez esteja quebrando uns parafusos por aí.

    O que são Django Signals?

    No Django, signals (ou signais) são usados para permitir que componentes de um aplicativo se comuniquem de forma desacoplada. Basicamente, você “escuta” por um evento específico e, quando esse evento ocorre, você executa uma ação correspondente.

    Imagine uma campainha de uma casa: alguém aperta o botão (dispara o evento) e a campainha toca (executa a ação).

    No Django, é algo semelhante: um sinal é emitido quando ocorre algum evento, e uma função conectada a esse sinal é executada automaticamente. Isso é útil quando você deseja que algo aconteça após a conclusão de uma tarefa específica, como salvar um objeto no banco de dados ou deletar um registro.

    Agora, por que isso é importante? Simples: desacoplamento. O componente que dispara o sinal não sabe, e não precisa saber, quem está ouvindo e respondendo ao sinal. Isso mantém seu código limpo, organizado e fácil de manter (ou pelo menos, mais fácil de entender quando você revisitar o projeto seis meses depois).

    Quando usar Django Signals 🤔

    Antes de iniciarmos nos detalhes de implementação, uma pergunta que pode estar na sua cabeça é: “Devo usar signals para tudo?” A resposta curta é não. A resposta longa é: signals são ótimos quando você precisa executar algo de forma automática em resposta a eventos que ocorrem no seu sistema, mas não quer que esses componentes fiquem acoplados diretamente.

    Aqui estão alguns exemplos de casos em que faz sentido usar Django Signals:

    • Atualizar perfis de usuários: Quando um usuário cria uma conta ou atualiza seu perfil, você pode usar um sinal para garantir que as informações relacionadas (como dados do perfil) sejam automaticamente sincronizadas.
    • Enviar notificações ou emails: Quando um novo pedido é feito, ou uma conta é criada, você pode disparar um sinal para enviar um email de boas-vindas ou notificação.
    • Auditoria e logs: Sempre que algo importante acontece (como a exclusão de um registro), você pode usar signals para registrar isso em um arquivo de log ou sistema de auditoria.

    Contudo, usar signals para tudo pode deixar seu código difícil de depurar. Eles são invisíveis até que sejam disparados, o que pode complicar um pouco as coisas quando você estiver tentando rastrear um bug. A dica é: use sinais com moderação e para eventos que realmente justifiquem a comunicação desacoplada.

    Como Django Signals Funcionam

    Os signals no Django seguem um padrão simples: você tem emissores e ouvintes. O emissor (geralmente uma ação ou evento) dispara o sinal, enquanto o ouvinte (a função que você conecta ao sinal) executa algo quando o sinal é recebido.

    Vamos direto ao exemplo básico. O Django já vem com alguns signals embutidos, como post_save e post_delete, que são disparados após um objeto ser salvo ou deletado, respectivamente. Vamos usar o post_save como exemplo para entender o funcionamento básico.

    Exemplo de uso do Django Signal com post_save

    Vamos imaginar que temos um sistema de e-commerce e queremos criar uma função que envie um email de notificação para o cliente sempre que um novo pedido for criado. Para isso, podemos usar o sinal post_save.

    Passo 1: Criando o Modelo

    Primeiro, vamos criar o modelo de Pedido:

    from django.db import models
    
    class Pedido(models.Model):
        cliente = models.CharField(max_length=100)
        produto = models.CharField(max_length=100)
        valor = models.DecimalField(max_digits=10, decimal_places=2)
        data_pedido = models.DateTimeField(auto_now_add=True)
    
        def __str__(self):
            return f'{self.produto} - {self.cliente}'
    Python

    Passo 2: Criando o Listener (ouvinte) do Signal

    Agora, vamos criar uma função que será executada toda vez que um novo pedido for salvo no banco de dados. Essa função vai enviar um email de confirmação para o cliente.

    from django.db.models.signals import post_save
    from django.dispatch import receiver
    from django.core.mail import send_mail
    from .models import Pedido
    
    @receiver(post_save, sender=Pedido)
    def enviar_email_confirmacao(sender, instance, created, **kwargs):
        if created:  # <- Verifica se o pedido foi criado (não apenas atualizado)
            assunto = 'Confirmação do seu pedido'
            mensagem = f'Olá {instance.cliente}, seu pedido do produto {instance.produto} foi recebido com sucesso!'
            remetente = 'no-reply@meusite.com'
            destinatario = [instance.cliente]
            
            send_mail(assunto, mensagem, remetente, destinatario)
    Python

    Passo 3: Conectando o Sinal

    A função enviar_email_confirmacao será automaticamente conectada ao sinal post_save através do decorator @receiver. O sender especifica o modelo que dispara o sinal, neste caso, o modelo Pedido. Toda vez que um novo pedido for criado, o Django dispara o sinal e nossa função envia um email ao cliente.

    Nota: No exemplo acima, usamos a função send_mail para enviar o email, mas, claro, em um sistema de produção, você provavelmente vai usar algo mais robusto como Celery para enviar emails de forma assíncrona.

    Outros Signals Úteis no Django

    O Django já inclui uma série de signals prontos para uso. Aqui estão alguns dos mais comuns:

    • pre_save: Disparado antes de um objeto ser salvo no banco de dados.
    • post_save: Disparado após um objeto ser salvo.
    • pre_delete: Disparado antes de um objeto ser deletado.
    • post_delete: Disparado após um objeto ser deletado.
    • m2m_changed: Disparado quando ocorre uma alteração em uma relação de muitos-para-muitos.

    Esses signals podem ser extremamente úteis para automatizar processos como limpeza de dados, sincronização entre modelos ou registro de auditorias.

    Exemplo: pre_delete

    Vamos dar um exemplo rápido de como usar o pre_delete. Digamos que queremos manter um registro de todos os pedidos que foram excluídos (talvez por questões de auditoria).

    Passo 1: Criando um Modelo de Auditoria

    Primeiro, criamos um modelo simples para armazenar informações sobre pedidos deletados:

    from django.db import models
    
    class PedidoDeletado(models.Model):
        cliente = models.CharField(max_length=100)
        produto = models.CharField(max_length=100)
        valor = models.DecimalField(max_digits=10, decimal_places=2)
        data_pedido = models.DateTimeField()
        data_delecao = models.DateTimeField(auto_now_add=True)
    
        def __str__(self):
            return f'{self.produto} excluído por {self.cliente}'
    Python

    Passo 2: Conectando o Sinal pre_delete

    Agora, vamos conectar o sinal pre_delete para salvar as informações de um pedido antes que ele seja deletado:

    from django.db.models.signals import pre_delete
    from django.dispatch import receiver
    from .models import Pedido, PedidoDeletado
    
    @receiver(pre_delete, sender=Pedido)
    def registrar_pedido_deletado(sender, instance, **kwargs):
        PedidoDeletado.objects.create(
            cliente=instance.cliente,
            produto=instance.produto,
            valor=instance.valor,
            data_pedido=instance.data_pedido
        )
    Python

    Neste exemplo, toda vez que um pedido for deletado, ele será registrado na tabela PedidoDeletado, salvando uma cópia das informações antes da exclusão.

    Criando Signals Personalizados

    Além dos signals embutidos no Django, você pode criar seus próprios signals personalizados. Isso é útil quando você precisa de uma comunicação interna muito específica entre partes do seu aplicativo.

    Exemplo de Sinal Personalizado

    Vamos imaginar um cenário onde temos um sistema de assinaturas. Queremos enviar um email de notificação quando o status de uma assinatura mudar. Para isso, podemos criar um sinal personalizado.

    Passo 1: Criando o Sinal

    No arquivo signals.py, criamos o sinal personalizado usando o Signal do Django:

    from django.dispatch import Signal
    
    # Sinal personalizado que envia o novo status da assinatura
    assinatura_alterada = Signal(providing_args=['novo_status'])
    Python

    Passo 2: Disparando o Sinal

    Agora, sempre que uma assinatura for atualizada, podemos disparar o sinal assinatura_alterada:

    from .signals import assinatura_alterada
    from .models import Assinatura
    
    def atualizar_assinatura(usuario, novo_status):
        assinatura = Assinatura.objects.get(usuario=usuario)
        assinatura.status = novo_status
        assinatura.save()
    
        # Disparando o sinal
        assinatura_alterada.send(sender=assinatura.__class__, novo_status=novo_status)
    Python

    Passo 3: Ouvindo o Sinal

    Agora, criamos um “ouvinte” para esse sinal personalizado. Quando o sinal for disparado, o ouvinte será executado e enviará uma notificação:

    from django.dispatch import receiver
    from .signals import assinatura_alterada
    
    @receiver(assinatura_alterada)
    def enviar_notificacao_alteracao(sender, novo_status, **kwargs):
        # Enviar notificação sobre a mudança de status
        print(f'O status da assinatura mudou para: {novo_status}')
    Python

    Com isso, sempre que o status de uma assinatura for alterado, o sistema vai emitir o sinal e a função de envio de notificação será acionada.

    Cuidados ao Usar Django Signals

    Os signals são poderosos, mas vêm com algumas armadilhas. Eles podem dificultar o rastreamento de bugs, especialmente quando são disparados silenciosamente em segundo plano. Além disso, como os signals não têm retorno direto (você não pode pegar a resposta de um signal disparado), depurar fluxos de trabalho que envolvem muitos signal pode ser um desafio.

    Aqui estão algumas dicas para evitar problemas com signals no Django:

    1. Mantenha-os simples: Não sobrecarregue suas funções de ouvinte com muita lógica. Isso pode tornar o código difícil de manter.
    2. Evite signals excessivos: Não use signals para processos que poderiam ser resolvidos com chamadas de funções diretas ou métodos de modelo.
    3. Sempre teste signals: Como os signals podem ser fáceis de ignorar durante o desenvolvimento, certifique-se de que você tem testes adequados para garantir que os sinais estejam funcionando corretamente.

    Conclusão

    Os signals do Django são uma ferramenta excelente para manter uma comunicação desacoplada entre os componentes do seu sistema. Eles permitem que você execute tarefas automaticamente em resposta a eventos específicos, como salvar ou deletar objetos no banco de dados.

    No entanto, como com qualquer ferramenta poderosa, eles devem ser usados com cautela. Exagerar no uso de signals pode complicar seu código e dificultar o rastreamento de bugs.

    Use-os com sabedoria, e você terá um sistema que não só funciona bem, mas também é mais fácil de manter e expandir no futuro. Afinal, comunicação interna eficiente no código é como uma boa equipe de trabalho: tudo flui melhor quando cada parte faz sua função sem precisar se intrometer nos negócios dos outros.

  • Django Rest Framework: Construindo APIs RESTful com Django.

    Django Rest Framework: Construindo APIs RESTful com Django.

    No desenvolvimento moderno de aplicações web, onde a separação entre front-end e back-end é essencial, o Django Rest Framework (DRF) se destaca como uma das principais ferramentas para criar APIs RESTful de forma rápida, segura e escalável.

    Uma API (Application Programming Interface) permite a comunicação entre sistemas diferentes, e o padrão REST (Representational State Transfer) tornou-se o mais utilizado por sua simplicidade e eficiência.

    O Django Rest Framework combina o poder do framework django com recursos avançados como autenticação, serialização e controle de permissões, tornando o desenvolvimento de APIs mais produtivo e padronizado.

    Por que REST é tão popular? Simples. Ele permite que sistemas possam se comunicar de forma eficiente e escalável, utilizando operações HTTP como GET, POST, PUT e DELETE para manipular recursos. Mas, como sempre, a teoria é uma coisa; na prática, pode ser bem mais desafiador. É aí que entra o Django REST Framework (DRF).

    O Django REST Framework é uma biblioteca poderosa que facilita a criação de APIs RESTful com Django. Ele oferece uma série de ferramentas que resolvem os problemas comuns na criação de APIs, como serialização de dados, controle de permissões, autenticação, tratamento de erros, e muito mais. E, como a maioria das bibliotecas Django, o DRF é altamente modular e extensível, o que permite que você customize quase todos os aspectos da sua API.

    Vamos direto ao ponto: nesta postagem, veremos como construir APIs RESTful utilizando o Django REST Framework, cobrindo desde a instalação e configuração básica até práticas avançadas como autenticação, filtragem, paginação, otimização e segurança…

    Instalação e Configuração do Django REST Framework

    Django Rest Framework

    Antes de qualquer coisa, você precisa ter um projeto Django em funcionamento. Se você ainda não tem um, basta criar um com os comandos:

    django-admin startproject minhaapi .
    Bash

    Agora, instale o Django REST Framework:

    pip install djangorestframework
    Bash

    Em seguida, adicione o rest_framework à lista de INSTALLED_APPS no arquivo settings.py:

    INSTALLED_APPS = [
        # Outros apps do Django...
        'rest_framework',
    ]
    Python

    Isso habilita o Django REST Framework no seu projeto.

    Configurações Iniciais

    No mesmo arquivo settings.py, podemos adicionar uma configuração básica para o DRF. Ela vai definir o comportamento padrão de permissões, autenticação e paginação da nossa API. Veja um exemplo simples:

    REST_FRAMEWORK = {
        'DEFAULT_PERMISSION_CLASSES': [
            'rest_framework.permissions.AllowAny',  # <- Permite acesso a qualquer usuário
        ],
        'DEFAULT_AUTHENTICATION_CLASSES': [
            'rest_framework.authentication.SessionAuthentication',  # <- Autenticação baseada em sessão
            'rest_framework.authentication.TokenAuthentication',    # <- Autenticação por token
        ],
        'DEFAULT_PAGINATION_CLASS': 'rest_framework.pagination.PageNumberPagination',
        'PAGE_SIZE': 10  # Número padrão de itens por página
    }
    Python

    Essa configuração é um ponto de partida. Definimos que a API permite qualquer requisição por enquanto (AllowAny), que ela pode usar autenticação por sessão ou por token, e que a paginação retorna 10 itens por página.

    Agora que já temos o Django REST Framework instalado e configurado, vamos criar nossa primeira API!

    Serializers: Convertendo Dados para APIs No Django Rest Framework

    Os serializers no Django REST Framework são responsáveis por converter instâncias de modelos do Django (ou outros tipos de dados complexos) em formatos simples que podem ser facilmente renderizados em JSON, ou outros formatos adequados para uma API.

    Há boatos que é possivel renderizar xml com django-rest-framework mas eu nunca vi como. Se você sabe como, ou já ouviu falar deixe um comentario aqui nesta postagem .Eu gostaria muito de saber como isso funciona.

    Imagine que temos um modelo de produto em nosso sistema Django:

    from django.db import models
    
    class Produto(models.Model):
        nome = models.CharField(max_length=100)
        descricao = models.TextField()
        preco = models.DecimalField(max_digits=10, decimal_places=2)
        data_criacao = models.DateTimeField(auto_now_add=True)
    
        def __str__(self):
            return self.nome
    Python

    Para expor esses dados via API, precisamos de um serializer que vai converter esse modelo para JSON e vice-versa. Veja como criar um serializer básico:

    from rest_framework import serializers
    from .models import Produto
    
    class ProdutoSerializer(serializers.ModelSerializer):
        class Meta:
            model = Produto
            fields = ['id', 'nome', 'descricao', 'preco', 'data_criacao']
    Python

    O ProdutoSerializer usa o ModelSerializer, que automaticamente mapeia os campos do modelo Produto. Isso nos poupa de definir manualmente cada campo no serializer, mas você pode fazer isso se precisar de mais controle sobre o que vai ser serializado.

    Um serializer mais manual ficaria assim:

    class ProdutoSerializer(serializers.Serializer):
        id = serializers.IntegerField(read_only=True)
        nome = serializers.CharField(max_length=100)
        descricao = serializers.CharField()
        preco = serializers.DecimalField(max_digits=10, decimal_places=2)
        data_criacao = serializers.DateTimeField()
    Python

    Este exemplo dá mais controle sobre o comportamento dos campos individuais, mas na maioria dos casos, o ModelSerializer é suficiente.

    Validação de Dados

    Uma das grandes vantagens dos serializers é que eles não apenas convertem dados, mas também validam automaticamente as entradas dos usuários. O ProdutoSerializer validará o tipo de dado, comprimento dos campos, entre outras coisas.

    Se você quiser adicionar validações personalizadas, pode sobrescrever o método validate() no serializer:

    class ProdutoSerializer(serializers.ModelSerializer):
        class Meta:
            model = Produto
            fields = '__all__'
    
        def validate_preco(self, value):
            if value <= 0:
                raise serializers.ValidationError("O preço deve ser maior que zero.")
            return value
    Python

    Neste exemplo, garantimos que o preço do produto não pode ser negativo. O Django REST Framework trata a validação automaticamente e retorna mensagens de erro apropriadas.

    Viewsets: Controlando as Requisições da API No Django Rest Framework

    Os Viewsets no Django REST Framework são uma forma poderosa de lidar com as requisições da API de forma eficiente. Eles combinam as funcionalidades de várias Views tradicionais do Django em uma única classe, permitindo um código mais conciso e fácil de manter.

    Uma Viewset simplifica bastante as coisas. Ela agrupa as ações de listagem, detalhamento, criação, atualização e deleção em uma única classe.

    Aqui está um exemplo de um Viewset para nosso modelo Produto:

    from rest_framework import viewsets
    from .models import Produto
    from .serializers import ProdutoSerializer
    
    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.all()
        serializer_class = ProdutoSerializer
    Python

    Com isso, o DRF automaticamente cria as rotas e métodos HTTP necessários para listar produtos, criar novos, atualizar e deletar, tudo em uma única classe. Isso economiza muito código repetitivo.

    O ModelViewSet inclui as seguintes ações por padrão:

    • list(): Retorna uma lista de objetos.
    • retrieve(): Retorna um objeto específico.
    • create(): Cria um novo objeto.
    • update(): Atualiza um objeto existente.
    • destroy(): Remove um objeto.

    Se quiser personalizar essas ações, você pode sobrescrevê-las. Por exemplo, se você quiser modificar o comportamento de listagem:

    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.all()
        serializer_class = ProdutoSerializer
    
        def list(self, request):
            queryset = Produto.objects.filter(preco__gte=10)  # Exemplo: apenas produtos com preço acima de 10 dinheiros
            serializer = ProdutoSerializer(queryset, many=True)
            return Response(serializer.data)
    Python

    Isso permite adicionar lógicas específicas para cada operação.

    Routers: Mapeando URLs para as Viewsets

    Para expor nossas Viewsets via URLs, o Django REST Framework oferece o conceito de routers, que simplificam o processo de mapeamento das URLs da API.

    Aqui está como podemos adicionar um router para nossa API de produtos:

    from rest_framework.routers import DefaultRouter
    from .views import ProdutoViewSet
    
    router = DefaultRouter()
    router.register(r'produtos', ProdutoViewSet)
    
    urlpatterns = [
        path('', include(router.urls)),
    ]
    Python

    O DefaultRouter gera automaticamente todas as rotas necessárias para as operações CRUD. Ele vai criar URLs como:

    • /produtos/: Para listar e criar produtos.
    • /produtos/{id}/: Para recuperar, atualizar ou deletar um produto específico.

    Isso elimina a necessidade de mapear manualmente cada URL, tornando o código mais limpo e fácil de manter.

    Se precisar de rotas personalizadas, como uma rota para buscar produtos por nome, você pode fazer isso criando uma Action:

    from rest_framework.decorators import action
    from rest_framework.response import Response
    
    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.all()
        serializer_class = ProdutoSerializer
    
        @action(detail=False, methods=['get'], url_path='buscar')
        def buscar_produto(self, request):
            nome = request.query_params.get('nome')
            produtos = Produto.objects.filter(nome__icontains=nome)
            serializer = self.get_serializer(produtos, many=True)
            return Response(serializer.data)
    Python

    Isso cria uma nova rota /produtos/buscar/?nome=play5-barato, que retorna produtos com o nome que contém o parâmetro passado.

    Permissões e Autenticação

    Uma API aberta para o público geral pode ser perigosa, especialmente quando estamos lidando com dados sensíveis. Por isso, garantir que apenas usuários autorizados possam acessar ou modificar recursos é essencial. O Django REST Framework torna esse processo muito fácil com seu sistema de permissões e autenticação.

    Permissões no Django REST Framework

    As permissões definem quem pode acessar certas views ou realizar certas ações. O Django REST Framework já traz algumas permissões básicas, que podem ser configuradas diretamente nas views ou viewsets.

    • AllowAny: Permite que qualquer pessoa acesse a view (inclusive usuários anônimos).
    • IsAuthenticated: Apenas usuários autenticados podem acessar.
    • IsAdminUser: Apenas administradores podem acessar.
    • IsAuthenticatedOrReadOnly: Usuários autenticados podem fazer tudo; usuários anônimos só podem ler.

    Podemos aplicar essas permissões diretamente nas viewsets:

    from rest_framework.permissions import IsAuthenticated
    
    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.all()
        serializer_class = ProdutoSerializer
        permission_classes = [IsAuthenticated]
    Python

    Aqui, apenas usuários logados poderão acessar as rotas da API de produtos.

    Autenticação com Tokens

    A autenticação baseada em tokens é uma das formas mais comuns de proteger APIs RESTful. O DRF oferece suporte nativo para autenticação com tokens, permitindo que os usuários façam login e recebam um token único, que será enviado com cada requisição subsequente para provar sua identidade.

    Para habilitar a autenticação por token, instale o pacote djangorestframework-simplejwt:

    pip install djangorestframework-simplejwt
    Bash

    Adicione as classes de autenticação ao settings.py:

    REST_FRAMEWORK = {
        'DEFAULT_AUTHENTICATION_CLASSES': [
            'rest_framework_simplejwt.authentication.JWTAuthentication',
        ],
    }
    Python

    Agora, configure as rotas para obter e atualizar tokens no seu urls.py:

    from rest_framework_simplejwt.views import (
        TokenObtainPairView,
        TokenRefreshView,
    )
    
    urlpatterns = [
        path('api/token/', TokenObtainPairView.as_view(), name='token_obtain_pair'),
        path('api/token/refresh/', TokenRefreshView.as_view(), name='token_refresh'),
    ]
    Python

    Com isso, os usuários poderão obter um token de autenticação enviando suas credenciais (usuário e senha) para /api/token/. O token será então usado em cada requisição subsequente:

    curl -X POST http://localhost:8000/api/token/ -d "username=admin&password=12345"
    Python

    Isso retornará um token JWT, que deve ser enviado no cabeçalho Authorization em cada requisição subsequente:

    curl -H "Authorization: Bearer " http://localhost:8000/produtos/
    Python

    Filtragem, Ordenação e Paginação No Django Rest Framework

    APIs sem a capacidade de filtrar, ordenar e paginá-las podem se tornar um pesadelo de performance à medida que os dados crescem. O Django REST Framework oferece suporte nativo para esses recursos.

    Filtragem

    A filtragem permite que os clientes da API restrinjam os resultados com base em critérios específicos. Podemos usar o pacote django-filter para facilitar essa tarefa:

    pip install django-filter
    Bash

    Em settings.py, adicione a configuração para habilitar o django-filter no DRF:

    REST_FRAMEWORK = {
        'DEFAULT_FILTER_BACKENDS': ['django_filters.rest_framework.DjangoFilterBackend'],
    }
    Python

    Agora, no views.py, podemos adicionar filtragem a nossa Viewset de produtos:

    from django_filters.rest_framework import DjangoFilterBackend
    
    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.all()
        serializer_class = ProdutoSerializer
        filter_backends = [DjangoFilterBackend]
        filterset_fields = ['nome', 'preco']
    Python

    Com isso, podemos filtrar produtos por nome e preco diretamente na URL:

    http://localhost:8000/produtos/?nome=Mouse&preco=50
    Python

    Ordenação

    Além de filtrar, podemos ordenar os resultados da API. Para isso, usamos a classe OrderingFilter:

    from rest_framework.filters import OrderingFilter
    
    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.all()
        serializer_class = ProdutoSerializer
        filter_backends = [DjangoFilterBackend, OrderingFilter]
        filterset_fields = ['nome', 'preco']
        ordering_fields = ['preco', 'data_criacao']
    Python

    Agora, podemos ordenar os produtos por preco ou data_criacao:

    http://localhost:8000/produtos/?ordering=preco
    http://localhost:8000/produtos/?ordering=-preco
    Python

    Paginação

    Paginar os resultados é crucial para APIs que podem retornar grandes volumes de dados. No Django REST Framework, a paginação pode ser configurada globalmente no settings.py ou individualmente em cada Viewset.

    Aqui está a configuração global para usar paginação baseada em números de página:

    REST_FRAMEWORK = {
        'DEFAULT_PAGINATION_CLASS': 'rest_framework.pagination.PageNumberPagination',
        'PAGE_SIZE': 10
    }
    Python

    Com essa configuração, a resposta da API será automaticamente paginada em blocos de 10 itens por vez. Para navegar pelas páginas, basta adicionar o parâmetro page à URL:

    http://localhost:8000/produtos/?page=2
    Python

    Testando APIs RESTful

    Uma das melhores práticas no desenvolvimento de software é testar suas APIs. Testes garantem que seu código funcione conforme esperado e que futuras alterações não quebrem nada.

    O Django REST Framework oferece o APIClient, uma ferramenta que facilita a escrita de testes para APIs. Vamos ver como testar nossa API de produtos.

    from rest_framework.test import APITestCase
    from django.urls import reverse
    from rest_framework import status
    from .models import Produto
    
    class ProdutoAPITest(APITestCase):
        
        def setUp(self):
            self.produto = Produto.objects.create(
                nome="Teclado",
                descricao="Teclado mecânico",
                preco=150.00
            )
        
        def test_listar_produtos(self):
            url = reverse('produto-list')
            response = self.client.get(url)
            self.assertEqual(response.status_code, status.HTTP_200_OK)
        
        def test_criar_produto(self):
            url = reverse('produto-list')
            data = {'nome': 'Mouse', 'descricao': 'Mouse óptico', 'preco': 50.00}
            response = self.client.post(url, data, format='json')
            self.assertEqual(response.status_code, status.HTTP_201_CREATED)
    Python

    No teste acima, usamos o APITestCase para testar duas coisas: listar os produtos e criar um novo produto. Isso garante que nossas operações básicas da API estão funcionando como esperado.

    https://wordpress.vps9144.panel.icontainer.cloud/testes-unitarios-com-django/
    Só Para lembrar: Caso precise se aprofundar mais nos testes
    unitarios da um pulo na postagem acima ;D

    Melhorando Performance com Viewsets Otimizados

    Performance é sempre uma preocupação, especialmente quando se trata de APIs que podem ser acessadas por múltiplos clientes simultaneamente. O Django REST Framework permite otimizar as consultas ao banco de dados usando os métodos select_related() e prefetch_related().

    Esses métodos são úteis quando estamos lidando com relações entre modelos, como ForeignKey e ManyToManyField.

    Imagine que cada produto tenha um categoria, que é uma ForeignKey. Para evitar múltiplas consultas ao banco, podemos usar select_related:

    class ProdutoViewSet(viewsets.ModelViewSet):
        queryset = Produto.objects.select_related('categoria').all()
        serializer_class = ProdutoSerializer
    Python

    O select_related() carrega a relação ForeignKey em uma única consulta, reduzindo a sobrecarga no banco de dados.

    Evitando o Problema N+1 no Django Rest Framework

    Um dos problemas mais comuns em APIs mal otimizadas é o N+1 problem. Isso acontece quando a aplicação faz uma consulta principal (a primeira) e depois faz N outras consultas para obter dados relacionados, o que é extremamente ineficiente.

    Por exemplo, se tivermos uma lista de produtos, e cada produto tiver uma relação com uma categoria, sem select_related(), o Django faria uma consulta para listar os produtos e, depois, N consultas para cada uma das categorias associadas. O uso de select_related() evita isso.

    Tratamento de Erros e Exceções

    Ninguém gosta de ver erros sem sentido ao usar uma API. O Django REST Framework facilita o tratamento de exceções e erros para garantir que as respostas da API sejam claras e informativas.

    Por padrão, o DRF já lida com muitos erros comuns (como 404 Not Found ou 400 Bad Request). No entanto, você pode personalizar o comportamento criando suas próprias handlers de erro.

    Aqui está um exemplo de como capturar exceções e retornar uma resposta customizada:

    from rest_framework.views import exception_handler
    
    def custom_exception_handler(exc, context):
        response = exception_handler(exc, context)
        
        if response is not None:
            response.data['status_code'] = response.status_code
        
        return response
    Python

    Em settings.py, adicione a referência para esse handler:

    REST_FRAMEWORK = {
        'EXCEPTION_HANDLER': 'meuprojeto.utils.custom_exception_handler', 
    }
    Python

    Agora, todas as exceções serão tratadas pelo seu handler customizado, onde você pode adicionar informações extras à resposta, como status code, mensagens mais amigáveis, etc.

    Implementando Versionamento de API No Django Rest Framework

    Versionar uma API é crucial quando há a necessidade de fazer atualizações sem quebrar a compatibilidade com clientes antigos. O Django REST Framework facilita a implementação de versionamento, permitindo que você diferencie as versões da API nas URLs ou nos cabeçalhos.

    Versionamento nas URLs

    A abordagem mais comum é incluir a versão na URL. Aqui está um exemplo de como fazer isso:

    from rest_framework.versioning import URLPathVersioning
    
    REST_FRAMEWORK = {
        'DEFAULT_VERSIONING_CLASS': 'rest_framework.versioning.URLPathVersioning',
    }
    
    urlpatterns = [
        path('api/v1/produtos/', ProdutoViewSet.as_view(), name='produtos-v1'),
        path('api/v2/produtos/', ProdutoViewSetV2.as_view(), name='produtos-v2'),
    ]
    Python

    Agora você tem duas versões da API rodando ao mesmo tempo. A versão v2 pode conter mudanças significativas sem afetar os clientes que ainda estão usando a v1.

    Documentação Automática com Swagger

    Uma boa documentação é essencial para qualquer API. O Django REST Framework pode gerar automaticamente uma documentação interativa para sua API usando ferramentas como o drf-yasg ou o Swagger.

    Instale o pacote:

    pip install drf-yasg
    Python

    Em seguida, adicione a configuração em urls.py:

    from rest_framework import permissions
    from drf_yasg.views import get_schema_view
    from drf_yasg import openapi
    
    schema_view = get_schema_view(
        openapi.Info(
            title="Minha API",
            default_version='v1',
            description="Documentação da API",
        ),
        public=True,
        permission_classes=(permissions.AllowAny,),
    )
    
    urlpatterns = [
        path('swagger/', schema_view.with_ui('swagger', cache_timeout=0), name='schema-swagger-ui'),
    ]
    Python

    Agora você pode acessar a documentação completa da sua API em /swagger/. A interface gerada pelo Swagger permite que os desenvolvedores vejam todas as rotas disponíveis, além de testar as requisições diretamente na página.

    Conclusão

    Neste artigo, detalhamos como construir APIs RESTful usando o Django REST Framework, passando desde a instalação e configuração até conceitos mais avançados, como autenticação por token, filtragem, paginação e otimização de consultas.

    Construir APIs pode parecer desafiador no início, mas o Django REST Framework oferece ferramentas maravilhosas para facilitar o desenvolvimento, mantendo um alto nível de flexibilidade e extensibilidade. Além disso, com boas práticas de segurança e documentação, a API que você criar estará pronta para ser consumida de forma eficiente e segura.

    Seguir as dicas e exemplos mostrados aqui, você terá uma API RESTful pronta para escalar.

    Se você chegou até aqui, parabéns! Agora é hora de colocar a mão na massa e construir suas próprias APIs.

  • Sistema de Autenticação Django: Implementando Autenticação e Autorização

    Sistema de Autenticação Django: Implementando Autenticação e Autorização

    A autenticação e autorização em uma aplicação web são os primeiros mecanismos de defesa contra acessos não autorizados. Quando implementamos autenticação, estamos garantindo que os usuários possam entrar no sistema de forma segura, fornecendo suas credenciais. A autorização, por outro lado, assegura que esses usuários só possam acessar as funcionalidades e dados que estão permitidos a eles.

    Com o Django, um dos frameworks web mais populares em Python, temos uma série de ferramentas para criar um sistema confiavel de autenticação e autorização sem muita dor de cabeça. No entanto, para aplicações mais complexas, a necessidade de customizações e extensões do sistema padrão pode surgir.

    Neste artigo, vamos abordar como implementar um sistema de autenticação do zero, customizar o modelo de usuário, controlar permissões e grupos, além de integrar o Django Allauth para facilitar logins com redes sociais. Tudo isso sem perder de vista as melhores práticas de segurança.

    O sistema nativo do Django: Por onde começar?

    O Django já vem com um sistema de autenticação pré-configurado e integrado ao seu framework. Isso significa que, assim que você criar um projeto Django, o sistema de autenticação básico já está disponível.

    O que está disponível no pacote padrão?

    1. Modelo User: O modelo de usuário padrão é gerenciado por django.contrib.auth. Ele armazena informações como username, senha (de forma segura, utilizando hashing), email, primeiro nome, último nome, e permissões associadas ao usuário.
    2. Sessões e Cookies: O Django usa cookies de sessão para manter os usuários logados após o login, de forma que você não precisa implementar isso manualmente.
    3. Autenticação básica: A função authenticate() e login() estão prontas para serem utilizadas, permitindo que você autentique um usuário e o conecte à sessão.

    Essas funcionalidades cobrem a maior parte dos casos básicos, mas você provavelmente precisará configurar algumas coisas manualmente, como já mencionamos no início com o LOGIN_URL, LOGOUT_URL e LOGIN_REDIRECT_URL.

    Agora que você entende o básico, vamos avançar para configurações mais detalhadas.

    Implementando um sistema de Login e Logout no Django

    Detalhando a View de Login

    Na seção anterior, mostramos uma view básica de login. No entanto, podemos detalhar um pouco mais para incluir melhores práticas, como validação de formulários e tratamento de erros:

    from django.contrib.auth import authenticate, login
    from django.shortcuts import render, redirect
    from django import forms
    from django.contrib.auth.forms import AuthenticationForm
    
    def login_view(request):
        if request.method == 'POST':
            form = AuthenticationForm(request, data=request.POST)
            if form.is_valid():
                username = form.cleaned_data.get('username')
                password = form.cleaned_data.get('password')
                user = authenticate(request, username=username, password=password)
                if user is not None:
                    login(request, user)
                    return redirect('home')
                else:
                    return render(request, 'login.html', {'form': form, 'error': 'Usuário ou senha inválidos.'})
            else:
                return render(request, 'login.html', {'form': form, 'error': 'Dados de login inválidos.'})
        else:
            form = AuthenticationForm()
        return render(request, 'login.html', {'form': form})
    Python

    Aqui, usamos o formulário AuthenticationForm, uma classe já fornecida pelo Django, que realiza as verificações de forma mais robusta e centralizada.

    View de Logout

    O logout, por outro lado, é bem simples e não precisa de muita personalização. Você pode usar a view genérica LogoutView do Django, que já faz todo o trabalho para você:

    from django.contrib.auth.views import LogoutView
    
    urlpatterns = [
        path('logout/', LogoutView.as_view(), name='logout'),
    ]
    Python

    Esse logout invalida a sessão atual do usuário e redireciona para a página que você configurou no LOGOUT_REDIRECT_URL.

    Criando as Templates

    Para exibir os formulários de login e logout, você precisará criar templates. Um exemplo básico de template para login (login.html) poderia ser:

    <form method="post">
        {% csrf_token %}
        {{ form.as_p }}
        <button type="submit">Loginbutton>
    form>
    
    {% if error %}
        <p style="color: red;">{{ error }}p>
    {% endif %}
    Python

    Esse template renderiza o formulário que criamos na view e, se houver algum erro (usuário ou senha inválidos), ele será exibido de forma amigável ao usuário.

    https://wordpress.vps9144.panel.icontainer.cloud/introducao-ao-framework-django-compreendendo-o-framework-e-sua-arquitetura/#comments

    Autorização no Django: Grupos e Permissões

    Agora que configuramos a parte de autenticação, vamos focar na autorização. O Django também vem com um sistema poderoso de permissões baseado em usuários e grupos.

    Como funcionam as permissões no Django?

    O Django aplica permissões a três níveis: add, change e delete. Para cada modelo registrado na sua aplicação, ele cria automaticamente essas três permissões. Além disso, você pode definir permissões customizadas nos seus modelos.

    Vamos criar um exemplo onde apenas usuários com a permissão can_view_dashboard podem acessar uma view de dashboard.

    Definindo permissões customizadas

    No modelo onde você deseja aplicar a permissão, basta definir as permissões personalizadas usando a classe Meta:

    from django.db import models
    
    class Report(models.Model):
        name = models.CharField(max_length=100)
        date_created = models.DateTimeField(auto_now_add=True)
    
        class Meta:
            permissions = [
                ('can_view_dashboard', 'Pode ver o painel'),
            ]
    Python

    Agora, para aplicar essa permissão na view, usamos o decorator @permission_required:

    from django.contrib.auth.decorators import permission_required
    
    @permission_required('yourapp.can_view_dashboard')
    def dashboard_view(request):
        return render(request, 'dashboard.html')
    Python

    Se o usuário não tiver a permissão can_view_dashboard, ele será automaticamente redirecionado para a página de login ou uma página de erro.

    Trabalhando com Grupos

    Uma maneira mais eficiente de gerenciar permissões, especialmente em aplicações com muitos usuários, é usar Grupos. Você pode adicionar permissões a um grupo e, em seguida, atribuir usuários a esse grupo. Isso evita a necessidade de configurar permissões individualmente para cada usuário.

    Aqui está como você pode criar grupos e associar permissões a eles no Django Admin:

    1. Acesse o Django Admin.
    2. No painel, clique em “Groups”.
    3. Crie um novo grupo e adicione as permissões desejadas a ele.
    4. Agora, ao editar um usuário, você pode simplesmente associá-lo a um grupo.

    Esse sistema é muito útil para papéis de usuários como “Admin”, “Editor”, “Moderador”, entre outros.

    Customizando o Sistema de Usuários

    No início, mostramos como estender o modelo User padrão para adicionar novos campos. Vamos aprofundar um pouco mais, explicando quando faz sentido usar AbstractUser e quando você deveria considerar AbstractBaseUser.

    Usando AbstractBaseUser para Controle Completo

    Se você precisar de controle total sobre o modelo de usuários (talvez você não queira usar nomes de usuários, apenas emails, por exemplo), AbstractBaseUser é a escolha ideal. Ele fornece o esqueleto do sistema de autenticação sem nenhum campo adicional, e você precisa definir os campos que deseja.

    Aqui está um exemplo básico de como criar um modelo de usuário totalmente customizado:

    from django.contrib.auth.models import AbstractBaseUser, BaseUserManager
    from django.db import models
    
    class CustomUserManager(BaseUserManager):
        def create_user(self, email, password=None, **extra_fields):
            if not email:
                raise ValueError('O email deve ser fornecido')
            email = self.normalize_email(email)
            user = self.model(email=email, **extra_fields)
            user.set_password(password)
            user.save(using=self._db)
            return user
    
        def create_superuser(self, email, password=None, **extra_fields):
            extra_fields.setdefault('is_staff', True)
            extra_fields.setdefault('is_superuser', True)
    
            return self.create_user(email, password, **extra_fields)
    
    class CustomUser(AbstractBaseUser):
        email = models.EmailField(unique=True)
        first_name = models.CharField(max_length=30)
        last_name = models.CharField(max_length=30)
        is_active = models.BooleanField(default=True)
        is_staff = models.BooleanField(default=False)
        
        objects = CustomUserManager()
    
        USERNAME_FIELD = 'email'
        REQUIRED_FIELDS = ['first_name', 'last_name']
    Python

    Neste exemplo, a autenticação é baseada no email, e não em usernames. Você também define o gerenciador de usuários customizado para criar usuários e superusuários corretamente.

    Sistema de Autenticação com Django Allauth

    Para aplicações modernas, oferecer aos usuários opções de login via redes sociais pode ser crucial. Isso facilita a entrada de novos usuários sem que eles precisem passar pelo processo de criação de contas manuais. Para facilitar isso, usamos o Django Allauth.

    O Allauth é um pacote que oferece suporte a várias formas de autenticação, incluindo login via redes sociais, registro de novos usuários, verificação de email, recuperação de senha, entre outros. Além disso, ele já vem com templates prontos para todas essas funcionalidades, o que economiza um bom tempo de desenvolvimento.

    Instalação e Configuração

    Vamos começar instalando o pacote:

    pip install django-allauth
    Python

    Agora, você precisa adicionar o Allauth ao seu arquivo settings.py. Isso envolve adicionar alguns apps ao seu projeto, além de configurar os backends de autenticação:

    INSTALLED_APPS = [
        # Apps padrão do Django
        'django.contrib.sites',  # Necessário para o Django Allauth
    
        # Apps do Django Allauth
        'allauth',
        'allauth.account',
        'allauth.socialaccount',
        'allauth.socialaccount.providers.google',  # Exemplificando a integração com o Google
    ]
    
    # Configuração para o Django Sites Framework (requisito do Allauth)
    SITE_ID = 1
    
    # Definindo o backend de autenticação para o Allauth
    AUTHENTICATION_BACKENDS = [
        'django.contrib.auth.backends.ModelBackend',
        'allauth.account.auth_backends.AuthenticationBackend',
    ]
    
    # URLs de redirecionamento
    LOGIN_REDIRECT_URL = '/'
    ACCOUNT_LOGOUT_REDIRECT_URL = '/'
    
    # Configurações extras para o Allauth
    ACCOUNT_EMAIL_VERIFICATION = 'mandatory'  # Verificação de email obrigatória
    ACCOUNT_EMAIL_REQUIRED = True
    Python

    Aqui estamos adicionando os apps allauth e allauth.socialaccount ao nosso projeto. Também incluímos o provedor social do Google como exemplo. O Allauth oferece suporte a diversos provedores (Facebook, GitHub, Twitter, entre outros), e a configuração para cada um deles é bem similar.

    Configurando as URLs

    O próximo passo é adicionar as URLs do Allauth ao seu arquivo urls.py:

    from django.urls import path, include
    
    urlpatterns = [
        # Suas outras rotas
        path('accounts/', include('allauth.urls')),
    ]
    Python

    O Allauth já traz um conjunto completo de URLs para login, logout, cadastro, recuperação de senha, verificação de email e login social. Tudo isso será incluído automaticamente ao adicionar essa linha.

    Configurando o Login Social (Exemplo com Google)

    Para permitir o login com Google, você precisa configurar as credenciais da sua aplicação na console do Google Developers. Depois de criar um novo projeto e ativar o Google OAuth, você receberá um Client ID e um Client Secret. Essas informações devem ser adicionadas ao seu projeto Django.

    No admin do Django, vá até Social applications (Aplicações Sociais), adicione uma nova aplicação, selecione “Google” como provedor e adicione o Client ID e Secret. Você também deve configurar a URL de redirecionamento, que será algo como:

    http://localhost:8000/accounts/google/login/callback/
    Python

    Testando o Login Social

    Com as credenciais configuradas, o login via Google estará disponível na página de login (/accounts/login/). O Allauth gera automaticamente os botões de login social baseados nos provedores que você configurou.

    A partir deste ponto, os usuários poderão se registrar e fazer login utilizando suas contas Google. O Allauth cuidará de toda a parte de autenticação e criação de usuários, incluindo o armazenamento seguro de tokens de acesso e atualizações de perfil.

    Personalizando o Django Allauth

    Se você quiser personalizar o comportamento padrão do Allauth (por exemplo, mudar as mensagens de erro, os templates ou o fluxo de autenticação), isso também é bastante fácil. O Allauth oferece templates personalizáveis que você pode sobrescrever. Crie um diretório chamado templates/account no seu projeto e adicione templates personalizados para views de login, cadastro e email.

    Por exemplo, um template customizado para login (login.html) pode ser algo assim:

    {% extends "base.html" %}
    {% block content %}
        <h2>Faça login na sua contah2>
        <form method="post" action="{% url 'account_login' %}">
            {% csrf_token %}
            {{ form.as_p }}
            <button type="submit">Loginbutton>
        form>
        <p>Ou faça login com:p>
        <a href="{% provider_login_url 'google' %}">Login com Googlea>
    {% endblock %}
    Python

    Esse template oferece uma experiência de login tradicional, com a opção de login social integrada.

    Segurança: Melhorando a Proteção do Sistema de Autenticação

    Um sistema de autenticação robusto precisa ser seguro. O Django já oferece uma série de boas práticas de segurança por padrão, mas algumas medidas adicionais são altamente recomendadas para proteger ainda mais sua aplicação.

    Uso de HTTPS

    Certifique-se de que sua aplicação esteja usando HTTPS em produção. Isso garante que os dados transmitidos entre o cliente e o servidor sejam criptografados, o que é crucial para impedir a interceptação de credenciais de login. No settings.py, você pode habilitar o uso de HTTPS com as seguintes configurações:

    # Redireciona todas as requisições HTTP para HTTPS
    SECURE_SSL_REDIRECT = True
    
    # Garante que o cookie de sessão só será enviado por HTTPS
    SESSION_COOKIE_SECURE = True
    
    # Garante que o cookie CSRF só será enviado por HTTPS
    CSRF_COOKIE_SECURE = True
    Python

    Bloqueio de Tentativas de Login Mal-Sucedidas

    Para impedir ataques de força bruta, onde um invasor tenta várias combinações de nome de usuário e senha até acertar, você pode limitar o número de tentativas de login que um usuário pode fazer antes de ser temporariamente bloqueado.

    Um pacote popular para isso é o django-axes:

    pip install django-axes
    Python

    Adicione o django-axes ao seu settings.py:

    INSTALLED_APPS = [
        # Apps padrão
        'axes',
    ]
    
    MIDDLEWARE = [
        'axes.middleware.AxesMiddleware',
        # Outros middlewares
    ]
    
    # Configuração do django-axes
    AXES_FAILURE_LIMIT = 5  # Número de tentativas permitidas antes de bloquear
    AXES_COOLOFF_TIME = timedelta(minutes=15)  # Tempo de bloqueio após o limite ser atingido
    Python

    Com isso configurado, o django-axes rastreará as tentativas de login e bloqueará automaticamente endereços IP que ultrapassarem o limite de tentativas falhas.

    Verificação de Email

    Habilitar a verificação de email é uma maneira importante de garantir que os usuários forneçam endereços de email válidos. O Django Allauth já possui suporte para verificação de email integrada. No settings.py, você pode forçar a verificação de email:

    ACCOUNT_EMAIL_VERIFICATION = 'mandatory'
    ACCOUNT_EMAIL_REQUIRED = True
    Python

    Isso garantirá que o usuário só poderá acessar o sistema após confirmar seu endereço de email.

    Testando o Sistema de Autenticação

    Depois de implementar toda essa estrutura, é essencial testar o sistema de autenticação e autorização. O Django facilita os testes com suas ferramentas de TestCase.

    Um teste básico para verificar o login pode ser algo assim:

    from django.test import TestCase
    from django.contrib.auth import get_user_model
    
    class LoginTest(TestCase):
        def setUp(self):
            self.user = get_user_model().objects.create_user(username='testuser', password='testpassword')
    
        def test_login(self):
            response = self.client.post('/login/', {'username': 'testuser', 'password': 'testpassword'})
            self.assertEqual(response.status_code, 302)  # Redirecionamento após o login
    Python

    Esse teste cria um usuário e verifica se ele consegue fazer login com sucesso. Testar todas as partes do sistema é crucial para garantir que ele funcione corretamente em produção.

    Conclusão

    A autenticação e autorização são peças fundamentais para qualquer aplicação web. O Django, com seu sistema nativo, já oferece uma estrutura robusta e segura, que pode ser facilmente estendida e adaptada para necessidades específicas.

    Quando integramos ferramentas como o Django Allauth, adicionamos mais conveniência e flexibilidade, permitindo que os usuários façam login com contas sociais e criando um sistema de autenticação altamente customizável.

    Além disso, medidas de segurança, como o uso de HTTPS, bloqueio de tentativas de login e verificação de email, são fundamentais para proteger os dados dos usuários e garantir que seu sistema não seja alvo fácil para ataques.

    Espero que este passoo-a-passo tenha coberto de forma abrangente os principais aspectos da autenticação e autorização no Django. Agora, é só implementar e seguir as melhores práticas de segurança!