Category: Internet

  • Melhores Práticas de Segurança no Django

    Melhores Práticas de Segurança no Django

    A segurança de aplicações web não é opcional. Não adianta você construir uma aplicação Django incrível se ela estiver cheia de brechas de segurança.

    Afinal, não importa quão boa seja a experiência do usuário, se os dados dele vazarem ou a aplicação for derrubada por um ataque, você terá sérios problemas.

    Em um mundo onde ataques de hackers estão se tornando cada vez mais comuns e sofisticados, garantir que sua aplicação esteja protegida contra vulnerabilidades é essencial.

    O Django já vem com uma série de proteções embutidas que te ajudam a manter a aplicação segura. Mas, como com qualquer framework, a segurança também depende de como você implementa e configura seu projeto.

    Pequenos deslizes na configuração podem abrir portas para problemas como SQL Injection, XSS (Cross-Site Scripting), CSRF (Cross-Site Request Forgery), entre outros.

    Neste artigo, vamos explorar as melhores práticas de segurança para garantir que seu projeto Django esteja protegido contra as vulnerabilidades mais comuns. Vamos abordar desde configurações básicas no arquivo settings.py, até medidas mais avançadas, como a implementação de autenticação multifator (2FA) e o uso de HTTPS.

    Proteção Contra CSRF (Cross-Site Request Forgery)

    Se você já mexeu com Django, provavelmente já ouviu falar do CSRF. O Cross-Site Request Forgery é um tipo de ataque onde um usuário mal-intencionado tenta executar ações em nome de outro usuário, sem o seu conhecimento.

    O Django lida com isso usando tokens CSRF, que basicamente garantem que o formulário enviado foi realmente gerado pela aplicação.

    Como o Django protege contra CSRF

    Por padrão, o Django já aplica proteção contra CSRF em todas as requisições POST. Isso é feito automaticamente para todas as views que envolvem formulários. O framework insere um token CSRF em cada formulário e valida esse token quando o formulário é enviado.
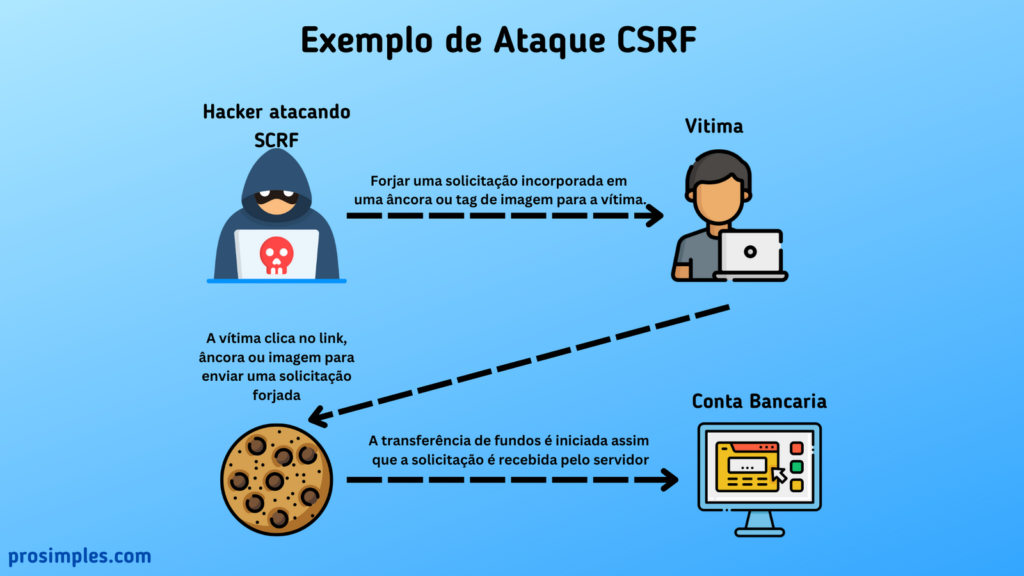
    Aqui está um exemplo básico de como um formulário protegido por CSRF se parece:

    <form method="post">
        {% csrf_token %}
        <input type="text" name="username" placeholder="Nome de usuário">
        <input type="submit" value="Enviar">
    form>
    Python

    A mágica acontece com o {% csrf_token %}, que gera o token e garante que o formulário seja legítimo. Sem esse token, o Django irá rejeitar a requisição.

    Configurando Proteção CSRF em APIs

    Se você está construindo uma API RESTful, o CSRF pode não ser útil, já que a autenticação normalmente é feita via tokens ou outros métodos.

    No entanto, caso sua API esteja lidando com requisições baseadas em cookies, é importante garantir que o CSRF esteja habilitado.

    No Django Rest Framework, você pode usar o seguinte código para desativar CSRF apenas em views específicas:

    from rest_framework.decorators import api_view
    from rest_framework.response import Response
    from django.views.decorators.csrf import csrf_exempt
    
    @csrf_exempt
    @api_view(['POST'])
    def minha_view(request):
        return Response({"mensagem": "Esta view não requer CSRF"})
    Python

    Proteção Contra XSS (Cross-Site Scripting)

    XSS, ou Cross-Site Scripting, é um tipo de ataque onde scripts maliciosos são injetados em páginas web. Esses scripts podem roubar dados do usuário, como cookies de sessão, ou até mesmo modificar o conteúdo exibido.

    Como o Django protege contra XSS

    Felizmente, o Django automaticamente escapa o conteúdo exibido nas templates. Isso significa que, se você estiver exibindo dados que vêm de uma fonte externa (como entradas de um formulário), o Django impedirá que qualquer script malicioso seja executado. Aqui está um exemplo:

    <p>{{ user_input }}p>
    Python

    Se o user_input contiver algo como , o Django o exibirá como texto, e não como código executável, prevenindo o ataque.

    Evitando XSS em formulários

    Se por algum motivo você precisar exibir dados sem escapar (o que raramente é necessário), o Django oferece a tag safe. No entanto, use com cuidado, pois você estará desativando a proteção:

    <p>{{ user_input|safe }}p>
    Python

    Uma boa prática é evitar o uso de safe, a menos que você tenha certeza absoluta de que o dado que está exibindo é seguro.

    Proteção Contra SQL Injection

    O famoso SQL Injection é um dos ataques mais antigos, mas continua sendo um dos mais perigosos. Se um invasor conseguir injetar código SQL malicioso na sua aplicação, ele poderá obter acesso a dados sensíveis, modificar o banco de dados ou até mesmo derrubar sua aplicação.

    Como o Django previne SQL Injection

    O Django ORM já faz um ótimo trabalho protegendo sua aplicação contra SQL Injection, pois ele usa queries parametrizadas por padrão. Isso significa que você nunca precisa concatenar strings SQL manualmente, o que previne a injeção de código.

    Veja um exemplo de uma query comum:

    User.objects.filter(username='admin')
    Python

    O ORM do Django transforma essa query em uma instrução SQL segura, onde os valores são tratados como parâmetros e não como parte do código SQL. No entanto, se você estiver usando RawSQL, deve tomar cuidado extra.

    Quando usar consultas SQL brutas

    Se por algum motivo você precisar usar SQL bruto (e às vezes isso é inevitável), sempre use consultas parametrizadas:

    from django.db import connection
    
    def get_users_by_email(email):
        with connection.cursor() as cursor:
            cursor.execute("SELECT * FROM auth_user WHERE email = %s", [email])
            return cursor.fetchall
    Python

    Aqui, %s é o marcador de posição, e os valores são passados separadamente, prevenindo injeção de SQL.

    Configurações de Segurança no settings.py

    O arquivo settings.py é o coração da sua aplicação Django, e se configurado incorretamente, pode deixar sua aplicação exposta a vulnerabilidades. Aqui estão algumas configurações cruciais que você deve garantir que estejam configuradas corretamente.

    Nunca deixe o DEBUG ativado em produção. Quando DEBUG = True, o Django exibe detalhes sobre erros diretamente no navegador, o que pode expor informações sensíveis sobre sua aplicação.

    DEBUG = False
    Python

    ALLOWED_HOSTS

    Essa configuração define quais domínios podem acessar sua aplicação. Não deixe isso em branco em produção ou com valor “*”. Adicione explicitamente os domínios autorizados:

    ALLOWED_HOSTS = ['meusite.com', 'www.meusite.com']
    Python

    SECURE_SSL_REDIRECT

    Sempre que possível, use HTTPS para garantir que os dados trocados entre o cliente e o servidor sejam criptografados. Para forçar o uso de HTTPS, ative SECURE_SSL_REDIRECT:

    SECURE_SSL_REDIRECT = True
    Python

    SECURE_HSTS_SECONDS

    Outra medida importante para garantir o uso de HTTPS é habilitar o HTTP Strict Transport Security (HSTS). Isso força os navegadores a sempre usar HTTPS para acessar sua aplicação:

    SECURE_HSTS_SECONDS = 31536000  # Um ano
    SECURE_HSTS_INCLUDE_SUBDOMAINS = True
    SECURE_HSTS_PRELOAD = True
    Python

    SECURE_BROWSER_XSS_FILTER e X-Content-Type-Options

    Essas duas configurações ajudam a prevenir ataques XSS e garantem que o navegador não execute código malicioso inadvertidamente:

    SECURE_BROWSER_XSS_FILTER = True
    X_CONTENT_TYPE_OPTIONS = 'nosniff'
    Python

    X-Frame-Options

    Essa configuração impede que sua aplicação seja carregada em um iframe, prevenindo ataques de clickjacking:

    X_FRAME_OPTIONS = 'DENY'
    Python

    Gerenciamento de Senhas e Autenticação

    O gerenciamento de senhas e autenticação é uma parte crítica da segurança da sua aplicação Django. Aqui estão algumas boas práticas:

    Usando um sistema seguro de armazenamento de senhas

    O Django já vem configurado com algoritmos seguros para armazenar senhas. No entanto, você pode reforçar a segurança ajustando os hashers usados:

    PASSWORD_HASHERS = [
        'django.contrib.auth.hashers.Argon2PasswordHasher',
        'django.contrib.auth.hashers.PBKDF2PasswordHasher',
        'django.contrib.auth.hashers.PBKDF2SHA1PasswordHasher',
        'django.contrib.auth.hashers.BCryptSHA256PasswordHasher',
    ]
    Python

    Utilizando django-axes para limitar tentativas de login

    O django-axes é uma excelente ferramenta para limitar o número de tentativas de login falhas e prevenir força bruta:

    pip install django-axes
    Python

    Em seguida, adicione-o ao seu settings.py:

    INSTALLED_APPS = [
        # Outros apps...
        'axes',
    ]
    
    MIDDLEWARE = [
        # Outros middlewares...
        'axes.middleware.AxesMiddleware',
    ]
    
    AXES_FAILURE_LIMIT = 5  # Número máximo de tentativas de login
    Python

    Autenticação multifator (2FA)

    Implementar autenticação multifator é uma das maneiras mais seguras de proteger contas de usuários. Existem pacotes como o django-otp que facilitam a adição de 2FA ao Django:

    pip install django-otp
    Python

    Após configurar o django-otp, você poderá adicionar um segundo fator de autenticação, como códigos temporários enviados por SMS ou aplicativos de autenticação.

    Implementando HTTPS corretamente

    Se você ainda não está usando HTTPS em sua aplicação Django, está correndo riscos desnecessários. O HTTPS garante que os dados transmitidos entre o cliente e o servidor sejam criptografados, prevenindo que terceiros interceptem informações sensíveis.

    Certificados SSL

    Hoje em dia, obter um certificado SSL é fácil, e você pode até usar o Let’s Encrypt, que oferece certificados SSL gratuitos. Aqui está um exemplo básico de como configurar o HTTPS em um servidor usando Nginx:

    server {
        listen 443 ssl;
        server_name meusite.com;
    
        ssl_certificate /etc/letsencrypt/live/meusite.com/fullchain.pem;
        ssl_certificate_key /etc/letsencrypt/live/meusite.com/privkey.pem;
    
        # Outros ajustes...
    }
    Python

    Manutenção de Dependências e Pacotes de Terceiros

    Muitas vulnerabilidades surgem de pacotes de terceiros desatualizados. Manter suas dependências atualizadas é uma das formas mais simples de garantir a segurança da sua aplicação.

    Usando pip-audit para verificar vulnerabilidades

    O pip-audit é uma ferramenta que varre suas dependências em busca de vulnerabilidades conhecidas. Para usá-lo, basta instalar:

    pip install pip-audit
    pip-audit
    Python

    Isso vai te dar uma lista de pacotes que precisam ser atualizados ou que possuem vulnerabilidades conhecidas.

    Mantendo dependências atualizadas

    Usar ferramentas como Dependabot para monitorar e atualizar automaticamente suas dependências é uma ótima prática. Isso garante que você sempre estará rodando versões seguras das bibliotecas de terceiros.

    Controle de Acesso e Permissões

    O controle de acesso correto é essencial para garantir que apenas usuários autorizados possam executar determinadas ações ou acessar recursos sensíveis.

    Usando Decorators de Autenticação

    O Django oferece decorators como @login_required e @permission_required para garantir que apenas usuários autenticados ou com as permissões necessárias possam acessar determinadas views:

    from django.contrib.auth.decorators import login_required
    
    @login_required
    def minha_view_protegida(request):
        # Lógica da view
        pass
    Python

    Proteção de APIs REST

    Se você está construindo uma API com o Django Rest Framework (DRF), certifique-se de usar as classes de permissão para controlar o acesso:

    from rest_framework.permissions import IsAuthenticated
    from rest_framework.views import APIView
    
    class MinhaAPI(APIView):
        permission_classes = [IsAuthenticated]
    
        def get(self, request):
            return Response({"mensagem": "Você está autenticado!"})
    Python

    Logs de Segurança e Monitoramento

    Monitorar eventos de segurança e registrar logs detalhados sobre tentativas de ataque pode ajudar a identificar e prevenir problemas antes que eles se tornem graves.

    Habilitando logs de segurança

    No settings.py, configure o Django para registrar eventos de segurança em um arquivo de log:

    LOGGING = {
        'version': 1,
        'disable_existing_loggers': False,
        'handlers': {
            'file': {
                'level': 'DEBUG',
                'class': 'logging.FileHandler',
                'filename': '/path/to/django_security.log',
            },
        },
        'loggers': {
            'django.security': {
                'handlers': ['file'],
                'level': 'DEBUG',
                'propagate': True,
            },
        },
    }
    Python

    Conclusão

    A segurança de aplicações web deve ser tratada como uma prioridade, e isso não é diferente com projetos Django. Felizmente, o Django já vem com uma série de proteções embutidas que cobrem a maioria dos cenários de ataque mais comuns, mas cabe ao desenvolvedor garantir que essas ferramentas sejam usadas corretamente.

    Neste artigo, cobrimos as principais vulnerabilidades que podem afetar um projeto Django, como CSRF, XSS, SQL Injection e falhas em permissões, além de abordarmos como configurar corretamente o arquivo settings.py para proteger a aplicação em produção.

    A melhor abordagem para garantir que sua aplicação esteja segura é revisar constantemente o código, manter dependências atualizadas e estar sempre atento a novas vulnerabilidades que possam surgir. No final das contas, uma aplicação segura é aquela que permite que você durma tranquilo à noite, sabendo que seus usuários e dados estão protegidos.

    E, claro, lembre-se: a segurança nunca é um trabalho concluído – é um processo contínuo.
  • Privacidade de dados no desenvolvimento web: navegando na proteção de dados do usuário

    Privacidade de dados no desenvolvimento web: navegando na proteção de dados do usuário

    No cenario digital, a privacidade de dados tornou-se uma bússola essencial para navegarmos no desenvolvimento web. Neste blog post, exploraremos intrinsecamente o papel crucial que a proteção de dados desempenha no contexto do desenvolvimento de aplicações online.

    À medida que a sociedade se torna cada vez mais conectada, a privacidade do usuário emerge como um alicerce fundamental para construir relações de confiança no ecossistema online. Desde a concepção de uma ideia até a implementação efetiva, os desenvolvedores enfrentam o desafio de equilibrar a inovação tecnológica com a preservação da privacidade.

    Ao entrarmos neste tópico, examinaremos a evolução das normativas de privacidade e seu impacto direto nas experiências dos usuários. Além disso, abordaremos os riscos potenciais e as consequências associadas à negligência da privacidade, destacando a importância de abordagens proativas na proteção de dados sensíveis.

    A Importância da Proteção de Dados do Usuário na Web

    Em um ecossistema digital dinâmico, a salvaguarda da privacidade de dados não é apenas uma prática regulatória, mas um elemento essencial na construção de experiências online significativas e segura. Vamos adentrar profundamente na relevância intrínseca de preservar as informações do usuário, examinando como esse cuidado não apenas influencia a funcionalidade, mas também estabelece confiança no mundo virtual.

    Construindo Confiança:

    A confiança é a base de toda interação online. Ao garantir a proteção dos dados do usuário, estabelecemos uma fundação sólida para a confiança, um elemento vital para o sucesso de qualquer aplicação web.

    Experiência do Usuário Aprimorada

    A privacidade vai além da conformidade; ela é um componente central na criação de experiências excepcionais para o usuário. A privacidade contribui diretamente para uma experiência mais segura e personalizada.

    Ética e Respeito à Privacidade

    O respeito à privacidade torna-se um imperativo ético no desenvolvimento web responsável, abrangendo o reconhecimento e a proteção dos direitos individuais dos usuários em um ambiente digital em constante evolução.

    Fidelização e Retenção de Usuários

    A sensação de segurança online está intrinsecamente ligada à lealdade do usuário. Aplicativos que priorizam a privacidade têm maior probabilidade de conquistar a fidelidade do usuário e manter uma base de usuários engajada ao longo do tempo.

    Princípios Fundamentais de Privacidade no Desenvolvimento Web

    Enquanto trabalhamos na internet, é crucial seguir regras simples para manter as informações das pessoas seguras. Vamos entender melhor esses “princípios de privacidade” com alguns exemplos práticos:

    Em um site de compras, é essencial ser transparente. Isso significa explicar claramente como as informações dos usuários serão usadas. Proporcionando a eles a capacidade de tomar decisões informadas durante as compras.

    Outro ponto importante é ter um propósito claro, algo que um aplicativo de música exemplifica. Ele solicita permissão apenas para ver o que é necessário. bBuscando conhecer as músicas favoritas para oferecer recomendações melhores.

    Ao usar poucos dados, como em um app de exercícios, respeitamos a privacidade dos usuários. Esse aplicativo pede apenas informações essenciais, garantindo que não haja uma coleta excessiva de dados.

    Manter as informações certinhas é essencial em um serviço de saúde online. Esses registros médicos sempre atualizados refletem com precisão a situação do usuário, promovendo cuidados adequados.

    Outro ponto crucial é manter tudo em segredo, especialmente em conversas privadas online. Isso significa que as mensagens estão protegidas contra bisbilhoteiros, garantindo a confidencialidade.

    Além disso, ser super seguro é vital em um banco online. Utilizando ferramentas especiais, esse banco protege o dinheiro dos usuários contra ameaças virtuais, criando uma experiência confiável.

    Esses princípios não apenas ajudam a construir sites e aplicativos de forma responsável, mas também garantem uma experiência positiva e justa para todos os usuários.

    Você tambem pode dar uma olhada neste post que falo sobre privacidade de uma maneira mais simples. Usando HTTPS:
    Compreendendo HTTP e HTTPS: Protegendo Dados na Web

    Desafios Atuais e Tendências na Privacidade de Dados para Desenvolvedores Web

    No desenvolvimento web, é fundamental que os desenvolvedores estejam cientes dos desafios emergentes e das tendências que moldam o cenário da privacidade de dados. Voce vera alguns desses desafios e tendências, compreendendo como eles impactam a forma como os dados dos usuários são tratados.

    Ao enfrentar constantes avanços tecnológicos, um desafio notável é a adaptação às regulamentações em evolução. Os desenvolvedores precisam manter-se atualizados e garantir que suas práticas estejam alinhadas com as mudanças nas leis de privacidade, como o GDPR ou leis locais equivalentes.

    A crescente preocupação com a rastreabilidade online apresenta outro desafio. Os desenvolvedores enfrentam a difícil tarefa de equilibrar a personalização da experiência do usuário com a proteção da privacidade, buscando formas inovadoras de garantir anúncios relevantes sem comprometer a privacidade.

    A ascensão da inteligência artificial (IA) e aprendizado de máquina (ML) também impacta a privacidade de dados. Desenvolvedores enfrentam o desafio de implementar algoritmos éticos, garantindo que a IA não viole a privacidade dos usuários ao analisar grandes conjuntos de dados.

    Tendências como a descentralização da web, com o uso crescente de tecnologias como blockchain, trazem novos paradigmas. Os desenvolvedores precisam explorar maneiras de garantir a segurança e privacidade em ambientes descentralizados, repensando abordagens tradicionais.

    Além disso, a conscientização crescente sobre a importância da privacidade coloca os desenvolvedores no centro das expectativas do usuário. Adaptar-se a essa tendência envolve incorporar práticas proativas de privacidade desde a concepção do projeto.

    Esses desafios e tendências destacam a necessidade constante de os desenvolvedores permanecerem flexíveis e inovadores, antecipando-se às mudanças no panorama da privacidade de dados para criar experiências online seguras e confiáveis.

    Conclusão

    Em meio à evolução digital, a proteção da privacidade de dados é uma jornada vital para os desenvolvedores web. A transparência, limitação de finalidade e minimização de dados são guias essenciais nessa jornada. A delicateza do equilíbrio entre personalização e proteção, especialmente diante da ascensão de tecnologias como IA, demanda abordagens éticas.

    Os desafios atuais, desde adaptação a regulamentações até gestão da rastreabilidade online, são oportunidades para inovação e responsabilidade. A descentralização da web e o ressurgimento do foco na privacidade redefinem paradigmas, exigindo flexibilidade.

    Num mundo onde a privacidade é essencial, os desenvolvedores são construtores de confiança. Incorporar práticas proativas de privacidade, da concepção à implementação, não apenas atende às expectativas dos usuários, mas estabelece padrões éticos.

    Ao concluir esta exploração, reafirmo o compromisso com uma abordagem centrada no usuário, ética e responsável. Nos desenvolvedores desempenhamos um papel crucial na construção de um ambiente digital seguro, onde inovação e proteção caminham juntas. Que essas reflexões inspirem práticas de desenvolvimento web que naveguem com responsabilidade e integridade nas águas da privacidade de dados.

    Veja mais: Privacidade na internet

  • Compreendendo HTTP e HTTPS: Protegendo Dados na Web

    Compreendendo HTTP e HTTPS: Protegendo Dados na Web

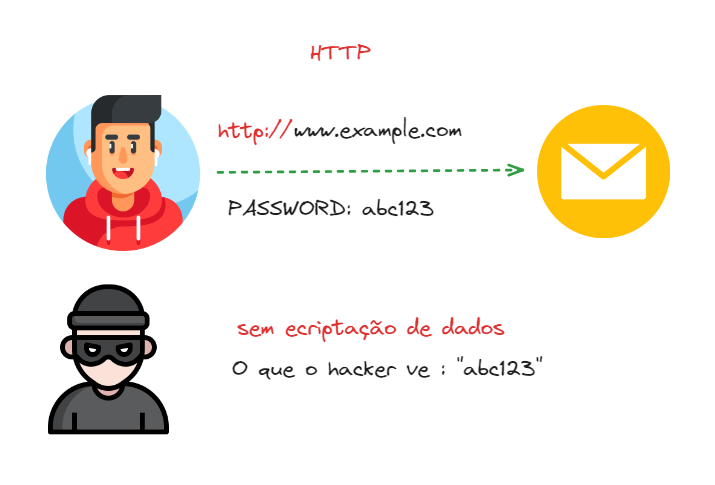
    Ao adentrarmos no universo da segurança em aplicações web, é crucial compreender os alicerces dos protocolos HTTP (Hypertext Transfer Protocol) e HTTPS (Hypertext Transfer Protocol Secure). O HTTP, embora fundamental para a comunicação na web, opera de maneira não segura. Tornando os dados vulneráveis a interceptações.

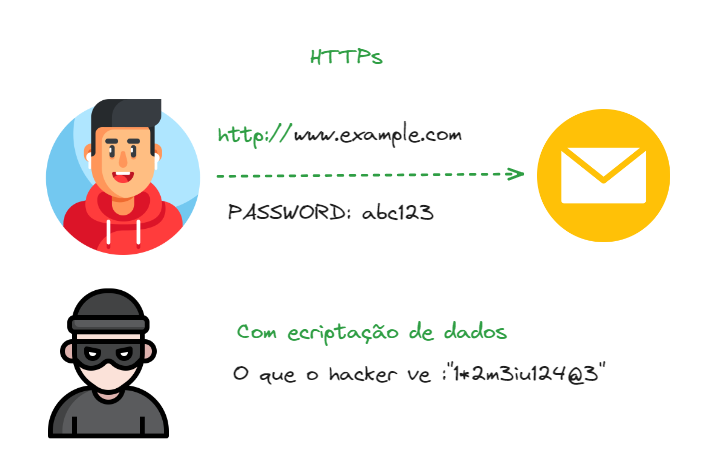
    O HTTPS, por outro lado, é uma evolução do HTTP. Acrescentando uma camada adicional de segurança por meio do protocolo SSL/TLS (Secure Sockets Layer/Transport Layer Security). Essa mudança substancial visa proteger a integridade e confidencialidade dos dados transmitidos entre o navegador do usuário e o servidor da aplicação.

    Nesta postagem, exploraremos os conceitos fundamentais desses protocolos. Destacando a importância de uma comunicação segura na web. Lançando as bases para uma compreensão mais aprofundada dos tópicos subsequentes.

    Funcionamento do HTTP

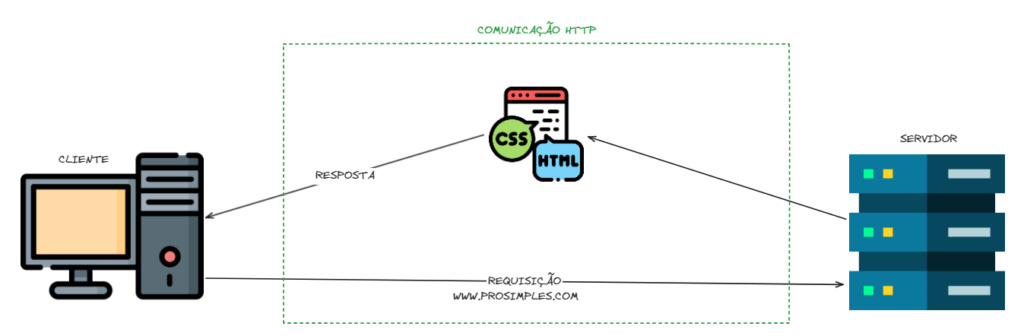
    O HTTP, sendo o protocolo central para a comunicação entre clientes e servidores na web, opera seguindo um modelo de requisição e resposta. Quando um cliente, como um navegador, solicita informações a um servidor, envia uma requisição HTTP contendo diversos parâmetros e cabeçalhos. O servidor, por sua vez, processa essa requisição e retorna uma resposta contendo os dados solicitados.

    Embora o HTTP seja eficaz na transmissão de dados, ele carece de medidas robustas de segurança. A comunicação é realizada de forma não criptografada, tornando-a suscetível a ataques, como interceptação de dados durante a transferência.

    Além disso, o HTTP opera no modo stateless. O que significa que cada requisição é tratada independentemente, sem conhecimento do estado anterior. Essa característica, embora eficiente, pode apresentar desafios quando se trata de manter informações de sessão seguras.

    Ao compreender o funcionamento do HTTP, podemos identificar suas limitações em relação à segurança. Motivando a necessidade de protocolos mais avançados, como o HTTPS, para garantir a proteção dos dados em aplicações web.

    Importância da Segurança em Aplicações Web

    A crescente dependência de aplicações web para lidar com dados sensíveis. Como informações pessoais e transações financeiras, destaca a necessidade crucial de garantir a segurança dessas plataformas. Quando se utiliza exclusivamente o HTTP, os dados transmitidos entre o cliente e o servidor ficam expostos. Sujeitos a potenciais ameaças de segurança.

    A ausência de criptografia no HTTP abre portas para ataques de interceptação, nos quais terceiros podem capturar e acessar informações confidenciais durante a transmissão. Isso pode resultar em comprometimento de dados pessoais. Roubo de identidade e outros cenários prejudiciais.

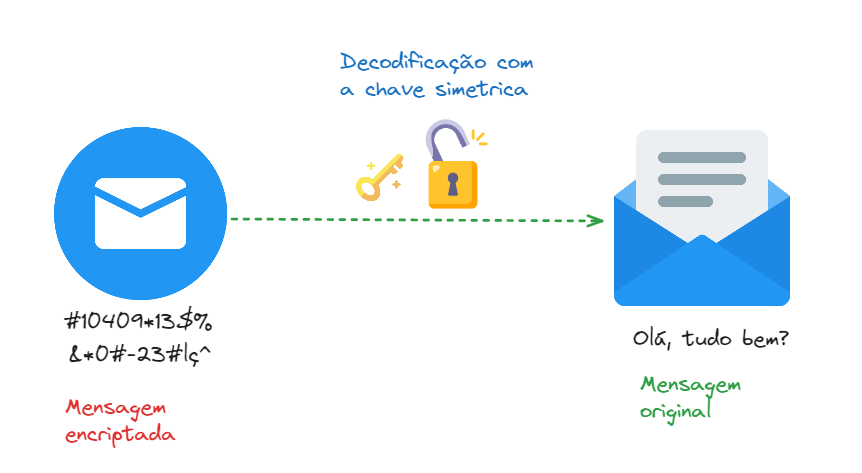
    A transição para o HTTPS, fortalecido pelo protocolo SSL/TLS, emerge como uma resposta vital a esses desafios. Ao adotar o HTTPS, a integridade e confidencialidade dos dados são preservadas. Criptografando as comunicações e protegendo contra diversos tipos de ataques cibernéticos.

    Dessa forma, compreender a importância da segurança em aplicações web é essencial para garantir a confiança dos usuários. Proteger informações sensíveis e manter a integridade das plataformas online em um ambiente digital cada vez mais complexo e ameaçador.

    Criptografia no HTTPS

    Na implementação do HTTPS, a criptografia é aplicada de forma a proteger contra ataques de interceptação. Nos quais invasores tentam capturar e decifrar informações sensíveis durante a transferência. Os algoritmos criptográficos utilizados nesse processo desempenham um papel crucial na segurança global do protocolo.

    Caso voce queira aprender mais sobre como usuarios se comunicam com o servidor, eu te aconselho a dar uma olhada a esta postagem:

    Como a internet funciona

    Esses algoritmos incluem métodos de criptografia simétrica e assimétrica. Permitindo a codificação e decodificação eficazes dos dados. A troca de chaves seguras entre cliente e servidor, muitas vezes realizada por meio de certificados SSL/TLS, garante a autenticidade. Tanto das partes envolvidas, mas tambem estabelece uma conexão confiável.

    Compreender a criptografia no HTTPS é fundamental para reconhecer como os dados são protegidos durante a transmissão. Fortalecendo a confiança do usuário e mitigando os riscos associados à exposição de informações sensíveis na web.

    O que são Certificados SSL/TLS usados pelo HTTPS

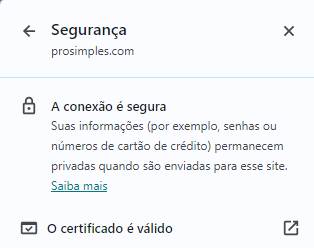
    A implementação bem-sucedida do HTTPS envolve a utilização de Certificados SSL/TLS (Secure Socket Layer/Transport Layer Security). Esses certificados desempenham um papel crucial na validação da autenticidade dos servidores. Garantindo que o usuário esteja se conectando ao destino desejado de maneira segura.

    Os Certificados SSL/TLS são emitidos por Autoridades Certificadoras (AC), entidades confiáveis responsáveis por verificar a identidade do solicitante do certificado. Essa verificação assegura que o servidor que apresenta o certificado é realmente quem afirma ser.

    A instalação correta do Certificado SSL/TLS no servidor habilita a comunicação segura por meio do protocolo HTTPS. Esse certificado também é responsável por iniciar o processo de criptografia durante a transmissão de dados. Garantindo que apenas as partes autorizadas possam acessar as informações.

    Ao compreender a importância dos Certificados SSL/TLS, os desenvolvedores e administradores de sistemas podem garantir uma implementação eficaz do HTTPS em suas aplicações web, proporcionando autenticidade, confidencialidade e integridade aos usuários finais.

    Conclusão

    Ao adotar o HTTPS em aplicações web, os benefícios são vastos e impactam diretamente na segurança e confiabilidade do ambiente online. Alguns desses benefícios incluem:

    • Confidencialidade dos Dados: A criptografia implementada pelo HTTPS protege as informações sensíveis, evitando que terceiros indevidos acessem ou interceptem os dados durante a transmissão.
    • Integridade da Comunicação: A utilização de Certificados SSL/TLS garante a autenticidade dos servidores, evitando ataques de falsificação e assegurando que os dados permaneçam íntegros durante a transferência.
    • Confiança do Usuário: A presença do cadeado verde e do protocolo HTTPS na barra de endereço do navegador inspira confiança nos usuários, indicando uma conexão segura.
    • SEO Melhorado: Os motores de busca, como o Google, valorizam a segurança, considerando sites com HTTPS como mais confiáveis e atribuindo um melhor posicionamento nos resultados de pesquisa.

    Considerando esses benefícios, a implementação do HTTPS torna-se imperativa para qualquer aplicação web que lida com informações sensíveis. Além disso, à medida que os padrões de segurança evoluem, permanecer atualizado com as práticas recomendadas é essencial para garantir uma proteção contínua contra ameaças cibernéticas.

    Em suma, a compreensão profunda de HTTP e HTTPS é fundamental para criar e manter aplicações web seguras, garantindo a salvaguarda dos dados dos usuários e promovendo uma experiência online confiável.

  • Entendendo o Modelo Cliente-Servidor na Web

    Entendendo o Modelo Cliente-Servidor na Web

    No contexto da internet, cada clique em um site, cada interação com uma aplicação, é sustentado por um arranjo invisível. Porém essencial: o Modelo Cliente-Servidor. Esta estrutura serve como a espinha dorsal de como a web funciona, conectando usuários a informações e serviços em todo o mundo.

    Neste artigo, mergulharemos nesse conceito fundamental para compreender como o mundo digital se desdobra.

    Vamos explorar como essa relação entre cliente e servidor molda não apenas o funcionamento básico da internet. Mas também como influencia a criação e o design das aplicações que utilizamos diariamente. Prepare-se para uma jornada no coração da arquitetura web moderna, onde vamos desvendar os meandros do Modelo Cliente-Servidor e sua relevância na nossa experiência online.

    Conceito Fundamental: Entendendo o Modelo Cliente-Servidor

    O Modelo Cliente-Servidor é o alicerce da arquitetura que sustenta a internet como a conhecemos hoje. Essa estrutura divide as responsabilidades entre dois atores principais: o cliente e o servidor.

    Explicação Básica do Modelo Cliente-Servidor na Web:

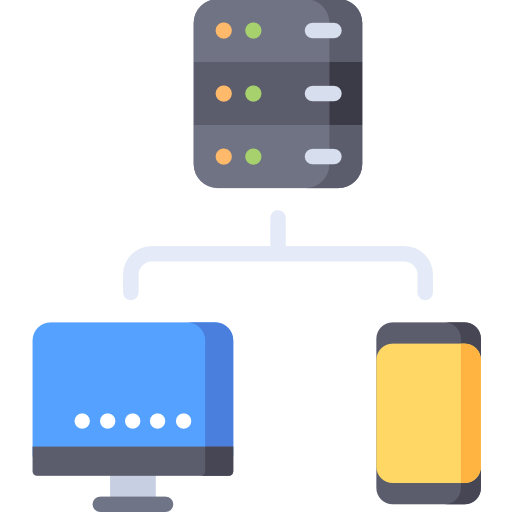
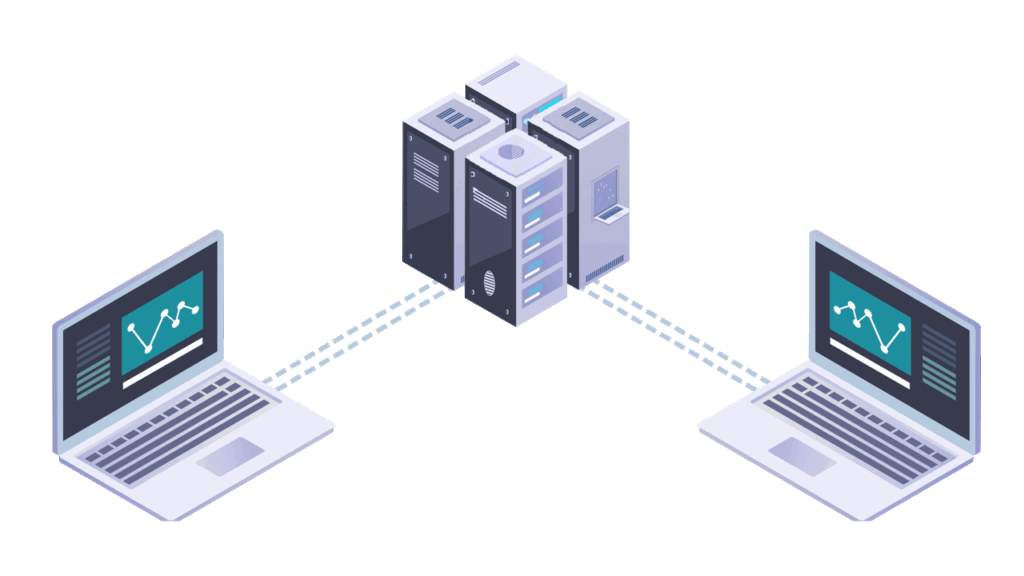
    Em seu cerne, o Modelo Cliente-Servidor estabelece uma relação de comunicação entre duas entidades distintas: O cliente, que é qualquer dispositivo ou software que solicita informações ou serviços, e o servidor, que é responsável por fornecer esses recursos.

    Uma analogia que melhor representa isso e literalmente usar um cliente que esta falando com um vendedor atraz de um balcao. Ele o cliente, esta la necessitando de algo. O servidor por outro lado, ira responder de acordo com a disponibilidade dos recursos que estao armazenados.

    Definição de Papéis: Função do Cliente e do Servidor:

    • Cliente: Este é o ponto de acesso inicial, representado por um navegador da web, aplicativo móvel ou outro software. O cliente envia solicitações ao servidor, como a requisição de páginas da web, dados ou serviços específicos.
    • Servidor: O servidor é onde residem os recursos requisitados pelo cliente. Ele processa as solicitações, recuperando informações de um banco de dados. Executando códigos e retornando os resultados de volta ao cliente, seja uma página da web, um arquivo ou qualquer dado requisitado.

    Essa estrutura fundamental estabelece a base para a comunicação e interação entre dispositivos e serviços na internet. Dividindo claramente as funções de quem solicita e quem fornece informações ou serviços.

    Comunicação entre Cliente e Servidor: Entendendo o Fluxo de Requisição e Resposta

    A comunicação entre o cliente e o servidor segue um padrão de solicitação e resposta. Quando o cliente necessita de recursos ou informações, ele envia uma requisição ao servidor. Esta solicitação contém informações como o tipo de ação requerida (por exemplo, obter uma página, enviar dados de um formulário). E pode incluir dados adicionais, como parâmetros de pesquisa.

    Ao receber a requisição, o servidor processa essas informações e busca ou gera a resposta apropriada. Essa resposta contém os dados requisitados ou um status indicando o sucesso ou falha da operação solicitada.

    Explicação dos Protocolos Comuns (HTTP/HTTPS) Utilizados nessa Comunicação:

    A troca de informações entre cliente e servidor é frequentemente realizada por meio de protocolos. Sendo o HTTP (Hypertext Transfer Protocol) e sua versão segura, o HTTPS, os mais comuns. O HTTP é utilizado para transferência de dados não criptografados. Enquanto o HTTPS utiliza criptografia para garantir maior segurança na comunicação. Protegendo os dados contra possíveis interceptações ou alterações durante o tráfego pela internet.

    Em outras palavras, o protocolo de transferencia HTTP seria como se fosse uma linguagem ou idioma cujo cliente e servidores usam para se comunicarem. Sendo assim, facil mandar requisições atravez de uma url ex: (www.prosimples.com) e receber o HTML + CSS + JS que representa esse dominio na tela do cliente enviado pelo servidor.

    Estes protocolos definem a forma como os dados são transmitidos entre o cliente e o servidor, estabelecendo um padrão para as requisições e respostas. Garantindo uma comunicação confiável e segura na web.

    Estruturação do Desenvolvimento: Organizando Aplicações Web

    Influência do Modelo Cliente-Servidor na Estruturação e Organização:

    O Modelo Cliente-Servidor influencia profundamente a maneira como as aplicações web são estruturadas. Uma prática comum é a separação de responsabilidades entre cliente e servidor. Seguindo o conceito de arquitetura de software conhecido como arquitetura de três camadas (ou Three-Tier Architecture).

    • Camada de Apresentação (Cliente): Nesta camada, está o lado do cliente, onde a interface do usuário é apresentada e interage diretamente com o usuário final. Geralmente, essa camada é composta por tecnologias como HTML, CSS e JavaScript. Responsáveis pela apresentação visual e interações da aplicação.
    • Camada de Lógica de Negócios (Servidor): No lado do servidor, encontra-se a lógica de negócios e processamento de dados. Aqui, o servidor executa operações como validações, processamento de dados, e acesso a bancos de dados. Frameworks como Django (Python), Node.js (JavaScript) ou Ruby on Rails (Ruby) são comumente usados nesta camada.

    Na industria de desenvolvimento de software o nome mais comum que se dao para estas camada são frontend (cliente) e backend (servidor).

    Destaque para a Separação de Responsabilidades:

    A separação entre cliente e servidor permite uma melhor organização do código. Facilitando a manutenção, escalabilidade e colaboração entre equipes. Essa estruturação clara permite que equipes de desenvolvimento trabalhem de forma independente em cada camada. Facilitando a implementação de alterações, atualizações e melhorias em aplicações web complexas.

    Essa divisão de responsabilidades garante uma estrutura mais eficiente e modular. Permitindo o desenvolvimento e a manutenção mais eficaz de aplicações web. Ao mesmo tempo em que promove uma separação clara entre a interface do usuário e a lógica de funcionamento da aplicação.

    Com isso fica mais facil você saber onde ira querer focar sua carreira.

    Ficar bom com HTML + CSS + JS e se tornar em um desenvolvedor Frontend? Focar na parte logica da aplicação usando linguagens de programação como o Python ou Java e se tornar um desenvolvedor Backend? Ou trabalhar em ambas as partes como um desenvolvedor Full Stack? E super importante saber qual lado ira escolher.

    Evolução do Modelo Cliente-Servidor na Web

    Inicialmente, a comunicação entre cliente e servidor era baseada em protocolos mais simples. Como o FTP (File Transfer Protocol) e o Telnet, mas evoluiu rapidamente com a introdução do HTTP (Hypertext Transfer Protocol) nos anos 90.

    Adaptações Recentes na Implementação:

    Nos últimos anos, temos testemunhado adaptações significativas no Modelo Cliente-Servidor. Impulsionadas pelo crescimento exponencial das aplicações web e móveis. Uma das mudanças mais marcantes foi o aumento do processamento no lado do cliente. com frameworks JavaScript robustos, como React, Angular e Vue.js, permitindo a construção de aplicações mais interativas e responsivas.

    Além disso, a ascensão da computação em nuvem e a proliferação de serviços e APIs têm influenciado a forma como os servidores são implementados e escalonados, permitindo flexibilidade na distribuição de recursos e adaptabilidade à demanda.

    Visão Futura e Tendências Emergentes:

    A evolução contínua do Modelo Cliente-Servidor na web aponta para uma direção de maior descentralização e autonomia do cliente, junto com a otimização da comunicação e a segurança dos dados transmitidos. Espera-se que a inteligência artificial, a Internet das Coisas (IoT) e a realidade aumentada (AR) influenciem ainda mais a arquitetura e as interações entre cliente e servidor.

    Conclusão

    Sendo assim, ao longo das décadas, o Modelo Cliente-Servidor tem sido o alicerce da comunicação e interação na internet. Desde os seus primórdios, com protocolos simples, até a era contemporânea, onde aplicações web dinâmicas e interativas são a norma, este modelo evoluiu consideravelmente, moldando a maneira como interagimos com a web.

    A história do Modelo Cliente-Servidor é marcada por mudanças significativas. Desde a introdução do HTTP até os avanços recentes nos frameworks e tecnologias, o papel de cada parte (cliente e servidor) foi constantemente redefinido para atender às crescentes demandas por aplicações mais ágeis, interativas e seguras.

    Com o surgimento da computação em nuvem, o aumento do processamento no lado do cliente e a proliferação de serviços conectados, o Modelo Cliente-Servidor continua a se adaptar para atender às necessidades em constante evolução da internet.

    Olhando para o futuro, é evidente que o Modelo Cliente-Servidor continuará a evoluir. A descentralização do processamento, a ênfase na segurança e a integração de tecnologias emergentes, como IoT e IA, moldarão ainda mais a arquitetura web.

    Portanto, enquanto nos preparamos para a próxima fase da web, é essencial reconhecer o papel fundamental do Modelo Cliente-Servidor e sua evolução contínua na transformação do cenário digital.

  • Construindo seu Primeiro Site: Por Onde Começar?

    Construindo seu Primeiro Site: Por Onde Começar?

    Na era digital em que vivemos, a presença online tornou-se não apenas uma vantagem, mas uma necessidade para indivíduos e empresas. Ter um site próprio não só oferece uma plataforma para compartilhar informações, mas também possibilita alcançar uma audiência global, promover serviços e expressar sua identidade online.

    No entanto, para aqueles que estão apenas começando nesse mundo, a ideia de construir um site pode parecer intimidante. A boa notícia é que iniciar esse processo não precisa ser complexo ou assustador. Este guia foi elaborado para fornecer orientações claras e passos práticos. Para ajudar você a dar os primeiros passos na construção do seu próprio site, independentemente do seu nível de experiência técnica.

    Desde a escolha da plataforma até a publicação e manutenção contínua, vamos explorar cada etapa do processo, oferecendo insights sobre as melhores práticas. Ferramentas úteis e recursos disponíveis para ajudá-lo a construir um site que atenda às suas necessidades e objetivos.

    Se você está pronto para embarcar nessa jornada de criar uma presença online, vamos começar explorando os fundamentos para construir seu primeiro site.

    Escolhendo a Plataforma e Tecnologias

    Na jornada de construção do seu site, a escolha da plataforma e das tecnologias desempenha um papel fundamental. Aqui, vamos explorar dois aspectos cruciais:

    Tipos de Sites: Explorando as diferentes necessidades entre sites estáticos e dinâmicos.

    Os sites estáticos oferecem simplicidade e desempenho ágil. Sendo ideais para apresentar informações que não mudam com frequência. Por outro lado, os sites dinâmicos são mais interativos. Possibilitando a atualização de conteúdo, interação do usuário e funcionalidades avançadas. Sendo ótimos para blogs, lojas virtuais e interações constantes com os visitantes.

    Plataformas populares: opções como WordPress, Wix, Squarespace, e a criação manual usando HTML/CSS e frameworks como Bootstrap.

    • WordPress: Um sistema de gerenciamento de conteúdo (CMS) versátil e amigável. Adequado para uma ampla gama de sites, desde blogs simples até lojas online complexas. Só para lembrar que o WordPress é usado por milhões de blogs, websites e sistemas mundo afora. Tudo isso por causa da facilidade de manipulação e não precisar de tecnicamente saber programar. Além do mais, caso precise adicionar uma funcionalidade diferente e bem provavel que ja exista um plugin que faça a funcionalidade que você necessite. Daì e só instalar da loja de plugins e pronto.
    • Wix e Squarespace: Plataformas que oferecem construção de sites por meio de arrastar e soltar. Sendo ótimas para iniciantes, mas também limitadas em personalização para usuários avançados. Esta e uma plataforma usada para você praticamente não pensar em programação. No caso, você so ira pensar em como o design será, nas imagens e formularios.
    • Criação Manual com HTML/CSS e Frameworks como Bootstrap: Opção para quem busca total controle e customização do site. Possibilitando criar um site do zero ou por meio de frameworks como Bootstrap, que oferecem estruturas pré-construídas e responsivas. Caso esta seja a sua opção, construir do zero um website usando HTML e CSS, você pode vir neste artigo onde eu explico como você poderá iniciar o seu aprendizado nessas duas linguagens.

    Cada abordagem possui suas vantagens e limitações, sendo crucial escolher a que melhor se alinha às suas necessidades, objetivos e nível de habilidade técnica. A escolha certa da plataforma e tecnologias é o primeiro passo para a criação de um site que atenda às suas expectativas e objetivos online.

    Planejando o Conteúdo e Design

    Ao construir um site, a estrutura e o conteúdo desempenham papéis cruciais na experiência do usuário. Aqui estão os aspectos importantes a serem considerados:

    Definindo Objetivos: Identificar o propósito do site (informativo, portfolio, e-commerce, etc.).

    Antes de iniciar a construção, é fundamental entender o propósito do seu site. Seja para compartilhar informações, apresentar um portfólio, vender produtos ou oferecer serviços, clarificar o objetivo principal orientará todo o processo de criação.

    Estrutura de Páginas: Planejando seções e hierarquia de informações.

    Criar uma estrutura clara e lógica para as páginas do site é essencial. Isso inclui decidir quais seções serão incluídas, como navegação, página inicial, páginas de produtos/serviços, página “Sobre Nós”, contato, entre outras. Definir a hierarquia de informações ajuda os visitantes a navegarem facilmente e encontrarem o que procuram.

    Design Responsivo: Considerações para garantir que o site seja acessível em diferentes dispositivos.

    Garantir que seu site seja acessível e funcione bem em uma variedade de dispositivos é crucial nos dias de hoje. O design responsivo permite que o site se adapte automaticamente a diferentes tamanhos de tela, como celulares, tablets e computadores. Proporcionando uma experiência consistente e agradável para os usuários, independentemente do dispositivo que estão utilizando.

    Ao planejar o conteúdo e o design do seu site, manter o foco nos objetivos, criar uma estrutura organizada e priorizar a acessibilidade em diferentes dispositivos ajudará a criar uma experiência mais satisfatória para os visitantes do seu site.

    Registro de Domínio e Hospedagem

    Ao preparar seu site para lançamento, claro que depois de você construi-lo da maneira e com as tecnologias que foram passadas anteriormente, registrar um domínio e escolher um provedor de hospedagem são passos essenciais. Aqui estão os pontos importantes a considerar:

    Escolhendo um Domínio: Dicas para selecionar um nome de domínio relevante e fácil de lembrar.

    O nome de domínio é o endereço exclusivo do seu site na web. Opte por um nome relevante ao conteúdo do seu site, fácil de soletrar e memorizar.

    Nomei-o de uma maneira que esteja de acordo com o que voce ira falar ou mostrar na plataforma que você ira criar.

    Por exemplo, se você estiver falando de dieta, não tem por que você colocar um dominio de tecnologia ou de moda.

    Imagine um site de comida vegana com dominio boiforte.com.br? Não faz sentido, não e mesmo.

    Alem do mais, considere a identidade da marca, evite hífens e números complicados e verifique a disponibilidade do domínio desejado.

    Opções de Hospedagem: Compreendendo diferentes provedores de hospedagem e suas ofertas.

    Existem várias opções de hospedagem disponíveis, cada uma com seus recursos e planos. Compreender as necessidades do seu site (por exemplo, tráfego esperado, tipo de conteúdo, recursos necessários) ajudará na escolha do provedor adequado. Avalie aspectos como desempenho, segurança, suporte ao cliente, escalabilidade e preço ao selecionar um provedor de hospedagem.

    Existe varios provedores, e plataformas onde você pode comprar o dominio e hospedagem, uma dela e a hostinger que e muito famosa e confiavel.

    Ao registrar um domínio e escolher um provedor de hospedagem confiável, você está dando um passo importante para garantir que seu site esteja acessível online. Um domínio adequado e uma hospedagem sólida são fundamentais para estabelecer uma presença digital estável e confiável.

    Publicando e Mantendo o Site

    Após a construção do site, é crucial garantir um lançamento sólido e, posteriormente, uma manutenção consistente. Aqui estão os passos essenciais:

    Revisão e Testes: Verificação de erros e revisão antes do lançamento.

    Antes de publicar seu site, realize testes minuciosos para identificar e corrigir erros. Verifique a funcionalidade de todos os links, formulários, imagens e vídeos. Garanta que o design seja consistente e que a navegação seja intuitiva.

    Além disso, teste o site em diferentes navegadores e dispositivos para garantir uma experiência uniforme para todos os usuários.

    Se você esta acostumado a usar apenas um navegador, como desenvolvedor terá que mudar esta visão. Embora você goste do Chrome ou FireFox, sua plataforma será visitada por milhares de pessoas. E com isso varios navegadores diferente. Com isso, cheque seu site, para saber se esta funcionando perfeitamente na maioria deles.

    Manutenção Contínua: Estratégias para atualizações regulares de conteúdo e segurança.

    Após o lançamento, a manutenção contínua é fundamental. Isso inclui a atualização regular do conteúdo para mantê-lo relevante e informativo. Além disso, é crucial implementar medidas de segurança, como atualizações de software, backups regulares e proteção contra vulnerabilidades, para garantir a segurança e estabilidade do site.

    Ao revisar cuidadosamente o site antes do lançamento e implementar práticas contínuas de manutenção, você garante uma presença online confiável e eficiente. A manutenção regular do conteúdo e a proteção contra possíveis ameaças ajudam a garantir que seu site ofereça uma experiência positiva e segura aos visitantes.

    Conclusão

    A jornada de construir seu primeiro site é repleta de etapas significativas. Desde a escolha da plataforma até a manutenção contínua. Este guia explorou os passos fundamentais para ajudá-lo a iniciar sua presença online de maneira sólida e estruturada.

    Ao longo deste processo, você aprendeu a importância de definir claramente os objetivos do seu site. Planejar cuidadosamente o conteúdo e design, escolher um domínio e provedor de hospedagem adequados, e realizar revisões detalhadas antes do lançamento.

    A manutenção contínua, seja na atualização do conteúdo ou na garantia da segurança, é vital para o sucesso a longo prazo do seu site. Lembre-se sempre de testar, revisar e adaptar, mantendo seu site atualizado e alinhado aos interesses e necessidades do seu público.

    Enquanto você continua nessa jornada, este guia servirá como um alicerce. Mas a experiência prática e a busca por aprimoramento constante serão seus melhores aliados. Com dedicação e atenção aos detalhes, seu site evoluirá para se tornar uma valiosa e confiável ferramenta online para sua audiência.

    Agora é hora de aplicar esses conhecimentos, explorar novas possibilidades e criar uma presença digital que represente com eficácia seus objetivos e identidade online. Boa sorte nessa jornada emocionante de construção do seu próprio site!

  • Como a internet funciona

    Como a internet funciona

    Voce deve estar se perguntando: Por que eu preciso entender como a internet funciona? Simples, para trabalhar como um desenvolvedor web voce precisa enteder como esta maior ferramenta de comunicacao mundial trabalha e se conecta.

    Claro que para trabalhar com desenvolvimento web voce nao precisa enteder tudo sobre internet mas apenas o que esta relacionado com esta profissao.

    Diferença entre internet e web:

    Voce provavelmente nunca deve ter ser perguntado, qual a diferença entre web (Word Wide Web) e internet? No caso, a internet e o nome que se da a todas a conexoes entre computadores interligados entre si e os dados que navegam entre eles. Por outro lado, a word wide web ou web como abreviado e simplesmente a pagina que voce esta vendo agora na tela do seu computador ou celular.

    Para ser sincero, a internet e um topico gigantesco que abrange varias areas como segurança, redes, dados, clientes, servidores, leis e muito, muito mais. Porem neste post iremos focar na relaçao entre client e servidor.

    Relacao entre cliente e servidor

    A internet e um grande conglomerado de computadores (client) fazendo requisicoes e servidores recebendo essas requisicoes e mandando o feedback (response) das requisicoes feitas por esses clients atraves de um protocolo de resposta chamado HTTP (Hyper text Transfer Protocol).

    Para ser mais simples: “computadores conversando entre si” atraves de uma linguagem propria. Usando uma analogia, imagine uma pessoa indo a um bar comprar uma bebida, ele o cliente faz o pedido e a pessoa que ira servi-la ira entregar o que ela pediu baseando se na linguagem que as duas tem em comum.

    Como eles se comunicao

    Bom, ja sabemos que a web e um conglomerado de computadores comunicando entre si e internet e o nome das conexoes feitas entre eles. Porem precisamos saber como os mesmos se comunicao. Sendo simples e direto, o tipo de comunicacao feita entre cliente e servidor tem uma regra e protocolo como dito acima, chamado HTTP. A requisicao do cliente ao servidor segue alguns metodos como GET, POST, PUT, DELETE, PATCH, HEAD and a few more. Mas para ficar facil o entendimento eu irei mecionar apenas quatro deles como GET, POST, DELETE e PUT.

    Essas requisicoes serao enviadas para o servidor no qual respondera se a requisicao que o cliente mandou e suportada por ele. Seria como o cliente pedisse para o garcon pegar (GET) uma bebida especifica, porem ele ira checar se esta bebida existe, mas se nao, respondera para o cliente que a mesma nao existe.

    Sendo assim, e praticamente desta maneira que o servidor responder para o cliente dentro do protocolo HTTP.
    No caso, do cliente pedir uma pagina para o servidor (clicando em um botao) o serividor ira checar em seu banco de dados e trara para o cliente com um codigo 200 de sucesso. Caso esta pagina nao exista em sua base de dados o cliente enviara outro codigo como 404 que significa pagina nao encontrada.

    A seguir segue-se todos os metodos de requisicoes feita pelo cliente, e tambem os codigo de resposta enviada pelo serividor.

    requisicoes clienteTraducao
    GETpegar
    POSTpostar
    PUTeditar
    DELETEdeletar
    codigo de resposta do servidorSignificado
    200ok
    201criado (do verbo criar)
    301Movido permanentamente
    400requsicao/pedido ruim
    403proibido
    404nao encontrado
    500erro interno de servidor

    Conclusao

    Entender como a internet funciona e como cliente e serivdores se comunicao e super importante caso voce queira trabalhar na internet. Ambos os lados front-end (programadores que trabalham na parte do cliente) e backend (programadores que trabalham na parte do serivdor) precisam entender como os dois lados funcionam.

    Trabalhando como um frontend voce ira criar telas e formularios no qual o usuario (client) ira mandar requisicoes tais para o backend ou serividor. La os backends teram detalhado como os dados deste formulario ira ser insertado no banco de dados ou outra parte do sistema e responder para o client que os dados foram insertados com sucesso ou algo errado aconteceu. Os dois lados precisam estar em sincronia para que a comunicacao entre os dois lados funcionem permanentamente e o sistema funcione em armonia.